



Автор темы
ОБСУЖДЕНИЕ
Что можно сделать с wifi имея доступ кличному кабинету .
Codeby Academy
Практика и мастерство
От основ до продвинутого — программы для практиков Codeby.
К курсу →
Автор темы


Статья есть интересная на этот счет
https://habrahabr.ru/post/119356/
Ко всему прочему есть шанс перепрошить роутер своей сборкой (при верных обстоятельствах), в сборку можно зашить все что нужно.
https://habrahabr.ru/post/119356/
Ко всему прочему есть шанс перепрошить роутер своей сборкой (при верных обстоятельствах), в сборку можно зашить все что нужно.

Из формулировки вопроса, не совсем понятно, есть ли доступ к роутеру по wifi или только доступ к веб-интерфейсу (веб-морде) устройства ip:80Всем доброй ночи . Назрел вопрос..Что можно сделать с wifi ,имея доступ к личному кабинету (к настройкам) через браузер ? Возможно ли осуществить перехват трафика (mitm атаку с помощью burp suite)устройств подключенных к данному роутеру ?
В первом случае, классическая Mitm атака, через arp-poisoning притворяемся шлюзом и "слушаем" весь трафик этой сети, с помощью утилит Mitmf, ettercap и пр.
В др. случае, вектор фактически тот же самый, но реализация уже сложнее, техника т инструментарий зависит от возможностей конкретной прошивки, конкретной модели роутера и ваших целей надо просто "слушать" или уметь "корректировать" трафик?
Последнее редактирование модератором:
статью видел (найду, скину), там не то чтобы с помощью бурпа это делают, там бурп выступает как "монитор"ТС поделитесь маннуалом как с помощью Бурпа трафик перехватывать?
вот она:
К самому роутеру доступа нет ,только к веб морде ( к личному кабинету роутера-настройкам).Цель ,перехват cookies .учетных данных.Из формулировки вопроса, не совсем понятно, есть ли доступ к роутеру по wifi или только доступ к веб-интерфейсу (веб-морде) устройства ip:80
В первом случае, классическая Mitm атака, через arp-poisoning притворяемся шлюзом и "слушаем" весь трафик этой сети, с помощью утилит Mitmf, ettercap и пр.
В др. случае, вектор фактически тот же самый, но реализация уже сложнее, техника т инструментарий зависит от возможностей конкретной прошивки, конкретной модели роутера и ваших целей надо просто "слушать" или уметь "корректировать" трафик?
Последнее редактирование:
К самому роутеру доступа нет ,только к веб морде ( к личному кабинету роутера-настройкам).Цель ,перехват cookies .учетных данных.
Перерыл кучу гайдов по intercepter ,но так ...и не нашел информацию по моей теме (перехват cookies -учетных данных через(проводное подключение ,не wifi) доступ в глобальной сети -веб морде роутера ). Технически не могу понять***Скрытый текст***
 куда вставлять в interctpter интересующий айпишьник (веб морды роутера) ?
Вложения
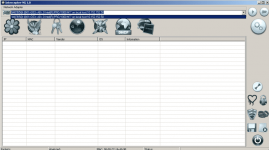
Последнее редактирование:
Перерыл кучу гайдов по intercepter
Скрины сюда, полное описание что делаем, какая смоделирована ситуация.
Я чет вообще не понял -- ты по удаленке доступ имеешь, или как? Если ты можешь ходить в админку, то или с локалки, в которой перехват делается чем угодно, или по удаленке -- в которой нужно делать перенаправление трафа на внешний ip для перехвата.... Вообщем ННИПАНЯЯЯТНАА ....
Перерыл кучу гайдов по intercepter ,но так ...и не нашел информацию по моей теме (перехват cookies -учетных данных через(проводное подключение ,не wifi) доступ в глобальной сети -веб морде роутера ). Технически не могу понять
Интерцептер именно по твоей теме.
Смотри.
Вот тут переключение режимов wifi\lan (поставь wifi):

В выпадающем списке выбери своё подключение:

Далее сканируешь эфир Smart scan (желательно запустить сканирование 2-3 раза), оно вызывается из контекстного меню (левый клик):

Добавляешь тачку в список атакуемых целей "Add as Target":

И переходишь на вкладку:

Как видишь, слева добавленные тобой в качестве атакуемых ЦЕЛИ (targets). Там же можешь добавить цели вручную. В качестве стеллс ip набери любой никем не используемый ip адрес из сети (если он сам там не определился):

На targets на этом скрине не смотри, у меня в сети сейчас никого, поэтому я добавил туде тебе для примера адрес ТД.
В качестве гейтвей он был должен быть забыл сказать я.
Дальше можешь запускать перехват вверху справа и в меню NAT.


Потом бегаешь по вкладкам и собираешь ягоды.
Если надо напишу очередную для интернетов статью как базово пользовать intercepter под виндой.
П.С. Общался удаленно с разработчиком, очень интересный и юморной человек. К сожалению из-за загруженности в работе отказался Открывать и вести свою ветку на codeby.. Но кто знает, кто знает... ))
Не хочу тупить в очередной разИнтерцептер именно по твоей теме.
Смотри.
Вот тут переключение режимов wifi\lan (поставь wifi):
Посмотреть вложение 10705
В выпадающем списке выбери своё подключение:
Посмотреть вложение 10708
Далее сканируешь эфир Smart scan (желательно запустить сканирование 2-3 раза), оно вызывается из контекстного меню (левый клик):
Посмотреть вложение 10706
Добавляешь тачку в список атакуемых целей "Add as Target":
Посмотреть вложение 10707
И переходишь на вкладку:
Посмотреть вложение 10709
Как видишь, слева добавленные тобой в качестве атакуемых ЦЕЛИ (targets). Там же можешь добавить цели вручную. В качестве стеллс ip набери любой никем не используемый ip адрес из сети (если он сам там не определился):
Посмотреть вложение 10710
На targets на этом скрине не смотри, у меня в сети сейчас никого, поэтому я добавил туде тебе для примера адрес ТД.
В качестве гейтвей он был должен быть забыл сказать я.
Дальше можешь запускать перехват вверху справа и в меню NAT.
Посмотреть вложение 10711
Посмотреть вложение 10712
Потом бегаешь по вкладкам и собираешь ягоды.
Если надо напишу очередную для интернетов статью как базово пользовать intercepter под виндой.
П.С. Общался удаленно с разработчиком, очень интересный и юморной человек. К сожалению из-за загруженности в работе отказался Открывать и вести свою ветку на codeby.. Но кто знает, кто знает... ))
Я так не понял , с моей стороны (мне) нужен wifi роутер для работы с intercepter? Спрашиваю , так как у меня пк подключен на прямую через интернет кабель . Не совсем понял про выбор режима wifi (может в моем случае нужно выбрать режим-сетевая карта)в intercepter ?
Последнее редактирование:
Не хочу тупить в очередной раз
Просто выбери интерфейс, через который соединяешься с роутером. Рядом с названием устройства написан твой IP, как на скринах =) Это может быть Wifi, LAN ... ну или сила мысли =)))
для работы с интерцептер тебе нужно быть подключенным к локальной сети. Не нужен тебе роутер, просто доступ в сеть.Не хочу тупить в очередной раз
В твоем случае wifi выбирать не нужно, выбери LAN (сетевая карта как ты написал) раз по проводам сидишь, просто я по привычке написал wifi т.к. работаю только в беспроводных сетях.
[doublepost=1499775732,1499774889][/doublepost]Специально для тебя, thunder, мануал на русском по базовым функциям (странно что ты не нашел его на сайте разработчика).
Я помню, читал ответы автора на комменты к Intercepterу под Android, когда приложение еще было в google play, подтверждаю человек действительно с чувством юмора!П.С. Общался удаленно с разработчиком, очень интересный и юморной человек. К сожалению из-за загруженности в работе отказался Открывать и вести свою ветку на codeby.. Но кто знает, кто знает... ))
И так начну по порядку ,что и как я делаю (хочется разобраться в чем проблема ) .
В данном примере весь трафик(интернет) прогонял через cyberghost vpn-раздел-зашита сети -подключение сетевым проводом.
Как я и писал ранее , имеется доступ к веб морде роутера


1. В intercepter выбираю режим "сетевое подключение" (адаптер cyberghost TAP-Windows Adapter V9) .

2. В intercepter запускаю " Smart Scan" ,далее выбираю появившийся "Stealth IP" и добавляю в Add as Target
3. В раздел MiTM Mode удаляю машину (ip) в разделе Targets ,в Gateway прописываю интересующий меня айпишник веб морды роутера .Далее , в ручную прописываю(добавляю) ip веб морды роутера в Target и нажимаю Add Target .

4. Жму плэй в вернем правом углу ,потом жму на плэй в поле " MiTM Options " и нажимаю на иконку радиации

5. Перехожу в раздел " Password Mode " выбираю Show Cookies ..... и ничего не происходит (ничего не прилетает )
Собственно вопрос ......что я делаю не так ?
начну по порядку ,что и как я делаю (хочется разобраться в чем проблема ) .В данном примере весь трафик(интернет) прогонял через cyberghost vpn-раздел-зашита сети -подключение сетевым проводом.
Как я и писал ранее , имеется доступ к веб морде роутера


1. В intercepter выбираю режим "сетевое подключение" (адаптер cyberghost TAP-Windows Adapter V9) .

2. В intercepter запускаю " Smart Scan" ,далее выбираю появившийся "Stealth IP" и добавляю в Add as Target
3. В раздел MiTM Mode удаляю машину (ip) в разделе Targets ,в Gateway прописываю интересующий меня айпишник веб морды роутера .Далее , в ручную прописываю(добавляю) ip веб морды роутера в Target и нажимаю Add Target .

4. Жму
плэй в вернем правом углу ,потом жму на плэй в поле " MiTM Options " и нажимаю на иконку радиации 
5. Перехожу в раздел " Password Mode " выбираю Show Cookies ..... и ничего не происходит (ничего не прилетает )

Собственно вопрос ......что я делаю не так ?
И так
В данном примере весь трафик(интернет) прогонял через cyberghost vpn-раздел-зашита сети -подключение сетевым проводом.
Как я и писал ранее , имеется доступ к веб морде роутера
Посмотреть вложение 10719
Посмотреть вложение 10720
1. В intercepter выбираю режим "сетевое подключение" (адаптер cyberghost TAP-Windows Adapter V9) .
Посмотреть вложение 10721
2. В intercepter запускаю " Smart Scan" ,далее выбираю появившийся "Stealth IP" и добавляю в Add as Target
3. В раздел MiTM Mode удаляю машину (ip) в разделе Targets ,в Gateway прописываю интересующий меня айпишник веб морды роутера .Далее , в ручную прописываю(добавляю) ip веб морды роутера в Target и нажимаю Add Target .
Посмотреть вложение 10722
4. Жму
Посмотреть вложение 10723
5. Перехожу в раздел " Password Mode " выбираю Show Cookies ..... и ничего не происходит (ничего не прилетает )
Посмотреть вложение 10724
Собственно вопрос ......что я делаю не так ?
Просто нажми на значек РАДАРА... потом на пустом поле правой кнопкой Smart Scan -- все проблемы с IP исчезнут, поскольку он сам просканирует и найдет все адреса. Потом на IP роутера нажимаешь правой кнопкой -> Set as Getaway ... ну а дальше все как ты делал...
[doublepost=1499786605,1499786488][/doublepost]
И так
В данном примере весь трафик(интернет) прогонял через cyberghost vpn-раздел-зашита сети -подключение сетевым проводом.
Как я и писал ранее , имеется доступ к веб морде роутера
Посмотреть вложение 10719
Посмотреть вложение 10720
1. В intercepter выбираю режим "сетевое подключение" (адаптер cyberghost TAP-Windows Adapter V9) .
Посмотреть вложение 10721
2. В intercepter запускаю " Smart Scan" ,далее выбираю появившийся "Stealth IP" и добавляю в Add as Target
3. В раздел MiTM Mode удаляю машину (ip) в разделе Targets ,в Gateway прописываю интересующий меня айпишник веб морды роутера .Далее , в ручную прописываю(добавляю) ip веб морды роутера в Target и нажимаю Add Target .
Посмотреть вложение 10722
4. Жму
Посмотреть вложение 10723
5. Перехожу в раздел " Password Mode " выбираю Show Cookies ..... и ничего не происходит (ничего не прилетает )
Посмотреть вложение 10724
Собственно вопрос ......что я делаю не так ?
https://hackware.ru/?p=3051 почитай у Лёши, вроде доступно написано

если вы НЕ НАХОДИТЕСЬ в одном сегменте сети, но у вас есть доступ к настройкам, то поднимите днс сервак, пропишите ip сервака в роутере в настройках днс и заверните весь трафик на себя, дальше можете делать что душе вашей угодна, от подмены страницы(фишинг) , иньекции js кода, итдК самому роутеру доступа нет ,только к веб морде ( к личному кабинету роутера-настройкам).Цель ,перехват cookies .учетных данных.
Вотесли вы НЕ НАХОДИТЕСЬ в одном сегменте сети, но у вас есть доступ к настройкам, то поднимите днс сервак, пропишите ip сервака в роутере в настройках днс и заверните весь трафик на себя, дальше можете делать что душе вашей угодна, от подмены страницы(фишинг) , иньекции js кода, итд
то что мне надо . Извиняюсь перед всем людом который отвечал в этой теме ,я изначально не правильно изложил свою мысль ,что я хотел сделать Kor-gor правильно понял мою мысль.Ещё по теме
4 СтатьяКак защитить аккаунты от взлома в 2026: пошаговое руководство
Сергей Попов·28.07.2026·Threat Intel
4
2 тыс.
28.09.2026
 SoftOBELISK TOOLS - Telegram Комбайн | Рассылка, Инвайтинг, Парсинг и др.
ObeliskTools·21.09.2026·Скрипты и автоматизация
0
490
21.09.2026
СтатьяForest Blizzard: атаки через SOHO-роутеры
Сергей Попов·20.09.2026·Threat Intel
0
2 тыс.
20.09.2026
Поделиться: