Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.
Вы используете устаревший браузер. Этот и другие сайты могут отображаться в нём неправильно. Необходимо обновить браузер или попробовать использовать другой.
Всем привет, решил выдать еще одну статью на конкурс так-как сегодня узнал что в понедельник я уезжаю в ближнее зарубежье решать вопросы по работе(( Планировал я выпустить эту статью после 15 числа сего месяца но видно не судьба..) По этому выпускаю её экстерном и это будет заключительная моя статья для нашего конкурса от меня.
Речь пойдет о заражении машин в локальной сети через обновление софта пишу ее быстро так-как нужно еще успеть собраться в дорогу за орф. ошибки сильно не пинайте))
Приступлю как Все Мы знаем что все машины в сети постоянно делают запросы " типо не вышло ли что нить нового для меня!?" Это делают ОС-мы, программы от малого до велика платные и бесплатные все обращаются к своему источнику делая этот запрос "обновится"
Вот и расскажу я Вам как сделать fake-update так что бы при очередном запросе софта "домой" он (софт) получил ответ "типа: братка обновляйся! тут для тебя обновочка вышла" Софт в свою очередь будет дурить юзеру мозг, " Хозяин тут на меня обновка вышла нажми "ОК" я сам обновлюсь и будем мы жить с тобою в радости и в счастье"
Помогут нам осуществить эту атаку инструменты : metasploit, ettercap, netcat (котик) и гвоздь нашей программы evilgrade
Эта утилита просто "бомбезная" мало того что у нее есть свои модули для фэйк обновления так она еще дает возможность создавать свои модули для целевой ОС-и (любой) Linux | Windows что конечно же и радует)) подробно об этом инструменте и как создавать модули, Вы можете узнать здесь.
Чтобы увидеть список машин в сети Hosts -> Hosts list
( по МАС-ам можете не стараться меня пробить)
Теперь поместите себя между маршрутизатором (192.168.1.1), выбрав его как Target 1 и жертву (192.168.1.--), выбрав его как Target 2.
и :
Отложим пока ettercap, настроим evilgrade до конца.
Как генерить и прятать троян от антивирусов здесь на Борде перемусолено, по этому останавливаться на этих моментах я не буду, как по мне так лучше, скачайте оригинал версию программы и смешайте её в shellter-e c Вашим трояном.
и просим котика что бы он слушал порт <-тот который слушает Метасплойт или Empire то есть на какой порт настроен наш троян!
nc -l -p 4444
и все!)) теперь когда жертва откроет в моем случае skype он (skype) в свою очередь по просит обновится она (терпилка) нажмет "ОК" а мы ....см. ниже))
как то так.))
PS: если выиграю конкурс часть средств уйдет в фонд маленьких замерзших котят, а остальное пойдет в фонд алкоголя для "crazy Rassian Hackers"
а если серьезно то за куплюсь плюшками-радиодеталями и буду Вас радывать новыми статьями)
Слышала что подобным методом было заражено сеть атомной станции. Этот метод очень сильный! Так как можно заразить все что хочешь, от пк к андроиду.
Вот мой пример как прятаться от АнтиВирусника
Я понял в чём соль, начал искать по поиску, статью: "Обходим NAT", а я её перенесли в серую секцию уже по ходу, да? Я прав? В эту сторону надо же копать? Короче надо срочно оформлять подписку на год)
Всем привет, решил выдать еще одну статью на конкурс так-как сегодня узнал что в понедельник я уезжаю в ближнее зарубежье решать вопросы по работе(( Планировал я выпустить эту статью после 15 числа сего месяца но видно не судьба..) По этому выпускаю её экстерном и это будет заключительная моя статья для нашего конкурса от меня.
Речь пойдет о заражении машин в локальной сети через обновление софта пишу ее быстро так-как нужно еще успеть собраться в дорогу за орф. ошибки сильно не пинайте))
Приступлю как Все Мы знаем что все машины в сети постоянно делают запросы " типо не вышло ли что нить нового для меня!?" Это делают ОС-мы, программы от малого до велика платные и бесплатные все обращаются к своему источнику делая этот запрос "обновится"
Вот и расскажу я Вам как сделать fake-update так что бы при очередном запросе софта "домой" он (софт) получил ответ "типа: братка обновляйся! тут для тебя обновочка вышла" Софт в свою очередь будет дурить юзеру мозг, " Хозяин тут на меня обновка вышла нажми "ОК" я сам обновлюсь и будем мы жить с тобою в радости и в счастье"
Помогут нам осуществить эту атаку инструменты : metasploit, ettercap, netcat (котик) и гвоздь нашей программы evilgrade
Эта утилита просто "бомбезная" мало того что у нее есть свои модули для фэйк обновления так она еще дает возможность создавать свои модули для целевой ОС-и (любой) Linux | Windows что конечно же и радует)) подробно об этом инструменте и как создавать модули, Вы можете узнать здесь.
Как генерить и прятать троян от антивирусов здесь на Борде перемусолено, по этому останавливаться на этих моментах я не буду, как по мне так лучше, скачайте оригинал версию программы и смешайте её в shellter-e c Вашим трояном.
и просим котика что бы он слушал порт <-тот который слушает Метасплойт или Empire то есть на какой порт настроен наш троян!
nc -l -p 4444
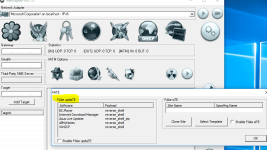
и все!)) теперь когда жертва откроет в моем случае skype он (skype) в свою очередь по просит обновится она (терпилка) нажмет "ОК" а мы ....см. ниже)) Посмотреть вложение 12572
как то так.))
PS: если выиграю конкурс часть средств уйдет в фонд маленьких замерзших котят, а остальное пойдет в фонд алкоголя для "crazy Rassian Hackers"
а если серьезно то за куплюсь плюшками-радиодеталями и буду Вас радывать новыми статьями)
Блин , не хочу выглядит гамнокритиком) но где профит самой сессии? Тема эвилгрейда была популярна еще во времена четвертого бактрака (была эта тулза в репозиториях бактрака)
,а именно когда обновления прилетали по http или ftp , без проверки подписи сертификата и без ssl
Имеет конечно место быть данный вектор , но перед тем как его применить нужно быть уверенным что обновления приходят не по ssl и не проверяются подпись и хеш сумы файлов обновления.
По этому я же говорю, где сам профит ,конечный результат??
Последний раз эта утилита у меня работала на обновлении notepad++ в 2013 году. Сейчас не знаю.
Просьба запрофитить на обновоении винды как к твоей статье.)))
[doublepost=1510237121,1510232551][/doublepost]Что бы не быть голословным прошу обратить внимание на дату первого упоминания евилгрейда в гугле:
Вбиваем evilgrade в гугле
и видем первое упоминание в 2011 году в журнале хакер,первые видосы в 2013 году.
Способ рабочий и по сей день . Я имею ввиду саму схему , заражение через вызов обновления . Работает со всем чем пожелаете , начиная от смартфонов и заканчивая ноутбуками на разных ОС . Засветив точку доступа(квадратов так на 100) и замаскировав ее под молодежное кафе или ресторан (в центра любого города) , можно очень сильно налиходееть , используя атаку на приложение которым пользуются почти все , а именно мессенджеры Вайбер или Ваттсап . Единственное различие в том , что evilgrade позволял это сделать любому новичку на готовых модулях , а сейчас это делается на самописных скриптах , но сам способ рабочий . Но это очень дерзкое занятие и требуется соблюдать безопасность
Способ рабочий и по сей день . Я имею ввиду саму схему , заражение через вызов обновления . Работает со всем чем пожелаете , начиная от смартфонов и заканчивая ноутбуками на разных ОС . Засветив точку доступа(квадратов так на 100) и замаскировав ее под молодежное кафе или ресторан (в центра любого города) , можно очень сильно налиходееть , используя атаку на приложение которым пользуются почти все , а именно мессенджеры Вайбер или Ваттсап . Единственное различие в том , что evilgrade позволял это сделать любому новичку на готовых модулях , а сейчас это делается на самописных скриптах , но сам способ рабочий . Но это очень дерзкое занятие и требуется соблюдать безопасность
Вы совершенно правы , учитывая то что в Снг (и не только) могут упаковать лишь за комментарий , то что уж и говорить о наших методах) К тому же кощунство выкладывать новичкам уязвимости , над которыми работаешь порой продолжительное время . Хотя мне жаль начинающих ребят , слишком большой порог вхождения сейчас и они бывают разочаровываются видя лишь методики в открытом доступе , которые блокируются всем чем можно уже на стадии выходи эксплойта .
На данном сайте используются файлы cookie, чтобы персонализировать контент и сохранить Ваш вход в систему, если Вы зарегистрируетесь. Продолжая использовать этот сайт, Вы соглашаетесь на использование наших файлов cookie.







Комментарии
19