Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.
Вы используете устаревший браузер. Этот и другие сайты могут отображаться в нём неправильно. Необходимо обновить браузер или попробовать использовать другой.
РАЗБОР
Crascan .Поиск уязвимостей LFI,RCE,RFI на тестовом ресурсе.
VertigoLex mea est Vulgate Linux · 1,3 тыс. сообщений
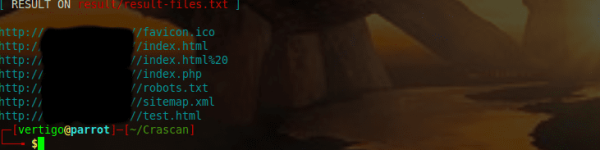
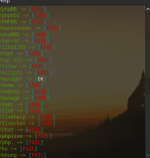
Неплохо сканер справился с поиском файлов,нашёл robots.txt,index.php и др.
Но они не представляли интереса на тестируемом ресурсе.
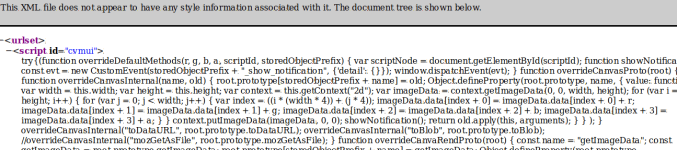
Единственным полезным файлом оказался sitemap.xml
Где можно понять всю архитектуру сайта.
Обычно за ним охотятся после успешной атаки для его изменения и дополнения в него ссылок (спама).
Дело в том,что эти файлы тесно связаны с индексацией и поисковиками.
Раньше даже был баг в 2017 году,используя который,можно было мгновенно продвинуть любой ресурс в топ.
К сожалению,google заплатил нашедшему баг и правда,сомнительно-небольшую сумму и пофиксил его.
Но зато наглядно видно,как такое можно применить в чёрном SEO.
Да кстати,можете почитать,вдруг,будет интересно кому здесь
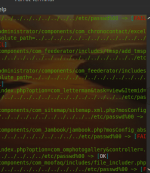
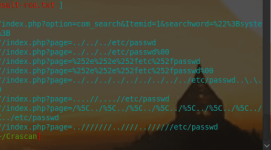
Идём далее,возможная уязвимость LFI на ресурсе.
То же самое было и с нахождением RFI.
Известно,что эти уязвимости имеют родственные связи
Админка была найдена,очень много комбинаций используется инструментом.
В этом плане автор постарался на славу.
Была найдена возможная уязвимость RCE.
На проверку наличия залитого shell,всё благополучно обошлось без находок.
Но комбинаций,признаться,маловато.
Рекомендую зайти в директорию Lib и восполнить такой недочёт более внушительным списком в одлноимённом файле.
Это можно сделать и в любом другом файле на свой вкус.
Инструмент в этом плане гибкий и отлично откликается на редактирование файлов.
Что касается возможных уязвимостей-не было времени с ними возиться.
Стандартно,прочитать файлы при LFI не вышло,с небольшими подстановками.
И не было желания докручивать (да и с какой стати-то) уязвимости руками.
Обычно так и делают при разрешённом тестировании,применяют обход фильтров,
проверяют на возможность отброса приписанной строки,преобразовывают запрос в include.
По RCE аналогичная история,это одна из самых опасных уязвимостей.
Заливают web-shell на ресурс и это почти 100% -ное вторжение на ресурс.
Так что для защиты,надо обязательно включать фильтрацию параметров,
которые передают данные в assert(),eval(),create_function(),include(),require() и т.д.
Может у ресурса отлично настроены права доступа и отменная фильтрация передачи данных по протоколам.
Но это не точно).
Основные тестовые параметры,такие,как подкачка файла,использование нулевого байта,String Limit,
Сrascan умеет выполнять.
Результаты работы можно видеть как в терминале,так и в директории result
Почему-то не обнаружил там файла result-shell.txt на который тоже сослался сканер.
Пришлось создать :
Код:
# cd result
# touch result-shell.txt
Не забывайте открывать эти файлы редактором и чистить.
Можно и вообще удалить их, т.к. единственная польза от них,что туда дублируются гуды.
И если только может готовы высылать их заказчику при тесте.
Приветствую, тоже нашел у себя на сайте LFI\RFI\RCE.
пример LFI:
https://сайт.com/index.php?option=com_custompages&cpage=../../../../../../../../../../../../../../../../etc/passwd%00
https://сайт.com/index.php?option=com_pro_desk&include_file=../../../../../../../../../../../../../../../../etc/passwd%00
https://сайт.com/index.php?option=com_letterman&task=view&Itemid=&mosConfig_absolute_path=../../../../../../../../../../../../../../../../etc/passwd%00
Спасибо за развёрнутый вопрос.
Извините за долгий ответ,собирался с мыслями (этим и объясняется моё отсутствие) и накатал с Вашей подачи материал посвящённый данным исследованиям. Эксплуатация уязвимостей LFI RFI RCE и обход комплексов безопасности.
В Вашем случае , лучше поискать комплексное тестирование.
Проверьте версию phpmyadmin.Если ниже 4.8.3 ,то да , там есть такая уязвимость и можно проэксплуатировать.
А если у Вас последняя версия на данный момент,то скорее всего,ресурс Вам помашет ручкой).
Недавно была статья про уязвимости LFI, RCE и RFI. Там как раз говорится о том, что проэксплуатировать найденные уязвимости получается далеко не всегда, но можно. В статье указываются возможные варианты.
На данном сайте используются файлы cookie, чтобы персонализировать контент и сохранить Ваш вход в систему, если Вы зарегистрируетесь. Продолжая использовать этот сайт, Вы соглашаетесь на использование наших файлов cookie.





 СтатьяCVE-2026-46624: SQLi->RCE в Twenty CRM через COPY TO PROGRAM
0
1 тыс.
17.09.2026


Комментарии
8