



Автор вопроса
ВОПРОС · Q&A
Как взломать админ панель у роутера netis wf2780?
AI-выжимка обсуждения
скоро
Краткие тезисы обсуждения со ссылками на ключевые ответы появятся здесь.
Обзор обсужденияскоро
Разбор ответов скоро
Ключевые ответы обсуждения и их оценка появятся здесь.
Эксперты в тредескоро
Рейтинг участников скоро
Участники с сильными ответами в этой теме появятся здесь.
Codeby Academy
Практика и мастерство
От основ до продвинутого — программы для практиков Codeby.
К курсу →
Автор вопроса
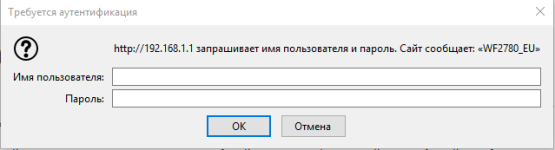

Вот здесь чех полностью описываеи план действий, правда на чешском)
https://www.seebug.org/vuldb/ssvid-90227 здесь если не ошибаюсь японцы разьирают по полочкам ход действий.
[Python] Netis-Scanner.py [Updated Ranges] - Pastebin.com
Какой у тебя уровень знаний?
Какой ос пользуешься и что можешь?
https://www.seebug.org/vuldb/ssvid-90227 здесь если не ошибаюсь японцы разьирают по полочкам ход действий.
[Python] Netis-Scanner.py [Updated Ranges] - Pastebin.com
Какой у тебя уровень знаний?
Какой ос пользуешься и что можешь?
Последнее редактирование:
win 10 стоит. Знаний про программированию у меня нет. Нормально могу инструкции выполнять(желательно на русском).Какой у тебя уровень знаний?
Какой ос пользуешься и что можешь?
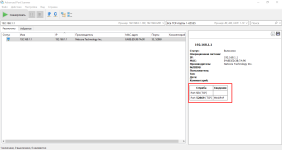
Скачай любой сканер, к примеру Advanced Port Scanner - бесплатный и быстрый сканер портов (первый попавшийся) и просканируй свой роутер на наличие открытых портов, эксплоит работает на 53413 порту.
Если закрыт, эксплоит не пойдёт, сканируй на наличие 23\22 порта, или же брутофорс на прямую.
Если закрыт, эксплоит не пойдёт, сканируй на наличие 23\22 порта, или же брутофорс на прямую.
Последнее редактирование:

ну коли имеется физический доступ к роутеру то можно на заднем шильдике посмотреть заводские логин и пароль. больше половины роутеров что мне попадались, админки стоят по умолчанию...Нужно как-то узнать логин и пароль от админ панели роутера netis wf2780. Сброс настроек не вариант. Физический доступ имею. Не знаю с чего начать и как это сделать.
Так понимаю что порты нужные закрыты? или я что-то не то сделал?наличие открытых портов, эксплоит работает на 53413 порту.
Если закрыт, эксплоит не пойдёт, сканируй на наличие 23\22 порта
Вложения
не увиделна заднем шильдике посмотреть заводские логин и пароль.
Вложения
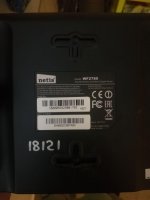
Только что попробовал логин netis_3B7A90 и пароль password - не подошло! Я думаю провайдер мог поменять дефолтные настройкиследуя логики дефолтный логин админки должен быть netis_3B7A90 а пароль password. зачастую логин и пароль от админки остаются дефолтными а меняют лишь ssid и пароль от вай фая.
ну значит не повезло. ваш роутер не входит в 50% дефолтных настроек.. )Только что попробовал логин netis_3B7A90 и пароль password - не подошло! Я думаю провайдер мог поменять дефолтные настройки
тогда остаётся либо брутфорс, либо варианты описанные ребятами ранее.
я ведь даже логин не знаюлибо брутфорс

1. Предварительно используя arp spoofing вынудить админа зайти в настройки роутера и перехватить его пароль?
2. Как вариант поднять фейк данного веб интерфейса на своей стороне с заранее запущенным beef, metasploit и.т.д и кинуть туда юзера
Я думаю тебе проще перехватить любой его пароль и дальше уже создать маску и брутить по ней... роутер(если это будет еще актуально)
у 90% 2 или 3 пароля на все ресурсы.
2. Как вариант поднять фейк данного веб интерфейса на своей стороне с заранее запущенным beef, metasploit и.т.д и кинуть туда юзера
Я думаю тебе проще перехватить любой его пароль и дальше уже создать маску и брутить по ней... роутер(если это будет еще актуально)
у 90% 2 или 3 пароля на все ресурсы.
так админ то я) но я его не настраивал и не присутствовал при настройкевынудить админа зайти в настройки роутера
тогда проще всего сбросить роутер на заводские настройки. перед этим у провайдера попросить его настройки, что бы потом восстановить.я ведь даже логин не знаю
думаю это наипростейший путь. хотя я бы сам попробовал вариант описанный @Valkiria
Устал, невнимательно прочитал...
1.Тогда боюсь только перебором medusa, hydra, nmap(scripts), модули того же metasploit....) предварительно проверив что брут настроен верно(к примеру на девайсах в шодане)
2.Ну или вариант возможный чисто в теории и который по совокупности ресурсов будет стоить дороже, это считать данные из пзу через программатор и искать в дампе(хеш пароля) пароль.
2.Или ждать пока под него выйдет ZeroDay
Попробуй эксплуатировать данную уязвимость как было сказано выше :
linux/misc/netcore_udp_53413_backdoor
ps: На всякий случай я бы еще и UDP пробил по полной
1.Тогда боюсь только перебором medusa, hydra, nmap(scripts), модули того же metasploit....) предварительно проверив что брут настроен верно(к примеру на девайсах в шодане)
2.Ну или вариант возможный чисто в теории и который по совокупности ресурсов будет стоить дороже, это считать данные из пзу через программатор и искать в дампе(хеш пароля) пароль.
2.Или ждать пока под него выйдет ZeroDay
Попробуй эксплуатировать данную уязвимость как было сказано выше :
linux/misc/netcore_udp_53413_backdoor
ps: На всякий случай я бы еще и UDP пробил по полной
Последнее редактирование:
Я не понял что нужно делать, можете как-то более по простому для меня описать?хотя я бы сам попробовал вариант описанный @Valkiria
Совсем не понял как её использовать)Попробуй эксплуатировать данную уязвимость как было сказано выше :
linux/misc/netcore_udp_53413_backdoor
Прочитай про метасплойт... очень много уже написаноСовсем не понял как её использовать)
нужно просканировать открыт ли UDP порт 53413. и если открыт то можно получить доступ к роутеру. я думаю @Valkiria вам лучше и доходчевей это объяснит, поскольку знает этот вопрос намного лучше меня.Я не понял что нужно делать, можете как-то более по простому для меня описать?
Поиск в обсуждении
Ещё по теме
4 СтатьяForest Blizzard: атаки через SOHO-роутеры
Сергей Попов·20.09.2026·Threat Intel
0
2 тыс.
20.09.2026
СтатьяДетектирование DNS hijacking через SOHO-роутеры: Sigma-правила и сетевые детекты для SOC
Сергей Попов·11.08.2026·Сетевая безопасность и беспроводные атаки
0
2 тыс.
11.08.2026
СтатьяCVE-2026-79911 эксплуатация: RCE в TOTOLINK N600R
Сергей Попов·03.09.2026·Сетевая безопасность и беспроводные атаки
0
2 тыс.
03.09.2026
СтатьяCVE-2025-15101: CSRF + OS Command Injection в роутерах ASUS — полная карта уязвимости от клика до root shell
Сергей Попов·02.04.2026·Threat Intel
1
3 тыс.
05.04.2026
Поделиться: