Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.
Вы используете устаревший браузер. Этот и другие сайты могут отображаться в нём неправильно. Необходимо обновить браузер или попробовать использовать другой.
РАЗБОРPentest
Sourceleakhacker
VertigoLex mea est Vulgate Linux · 1,3 тыс. сообщений
Приветствую всех Друзей и Форумчан.
Сегодня рассмотрим очередной инструмент для тестирования.
Создал его WangYihang из Китая.
Представляет собой SourceLeakHacker многопоточный сканер утечек информации от web-ресурса.
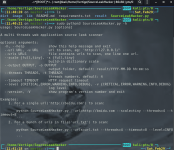
Если на Kali Linux инструмент не установится корректно,или откажется работать с пакетами python,
то рекомендую приспособить работать с python3.
В моём случае это вышло сделать так:
SourceLeakHacker не будет искать документы,т.к. в основном тягает системные файлы.
Он также поищет для вас backdoor-shell,конфигурационные файлы,истории БД,логи,бэкапы.
Особенностью использования является оптимальный подбор количества потоков и тайминга запросов.
Задать цель можно не только таким образом: # python SourceLeakHacker.py --url=http://сайт.com --threads=5 --timeout=4
Можно и пробовать обращение по IP-адресу: # python SourceLeakHacker.py --url=http://IP-адрес --threads=5 --timeout=4
Работает и с протоколом Https и сервисами Tor.
Опцией --urls можно указать файл с несколькими целями.
В целом,инструмент заслуженно был оценён немалым количеством отличительных оценок.
Недостаток-очень долгая работа.
Если целевой ресурс средний даже по объёму,то SourceLeakHacker не остановится,пока не переберёт все директории.
Так и не дождался окончания его работы при тестировании нескольких ресурсов.
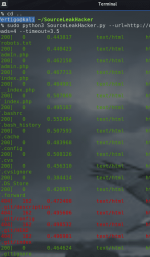
Теперь,самое время показать его в работе.
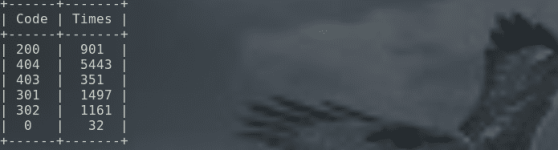
Если прервать его работу,то при наличии собранной информации,выведется такая таблица.
Если она не заполнена,то и изучать будет нечего.
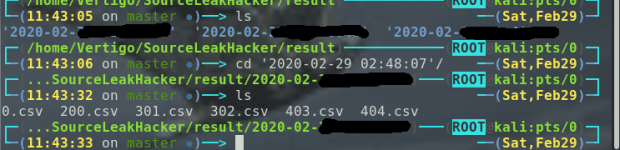
В директории result будут отсортированы файлы согласно кодам ответа сервера,что удобно.
Всё предоставляется в виде ссылок разумеется.
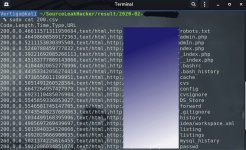
В терминале тоже будет всё отображаться
В таких файлах может оказаться довольно много полезной информации.
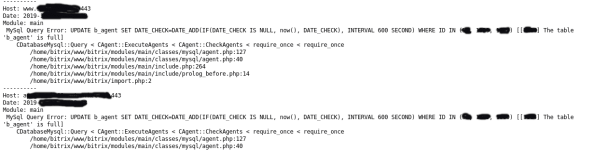
Например,здесь получен один из файлов журналирования.
Видно,что имеются проблемы с Bitrix,какие ошибки запросов к БД,тип БД.
Имя хоста,с которого были запросы и через какой порт.
Такие хосты можно тестировать отдельно.
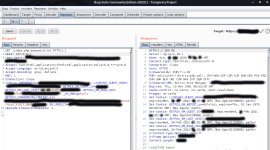
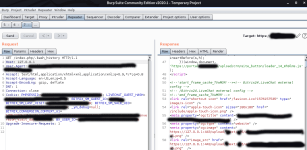
Файлы,понятно,пытаемся прочитать.
Один из файлов с историей,где видно,что загружался элемент с какого ресурса,с таким-то размером и куда.
Таким образом,облегчается задача аудитору безопасности, c возможным местом загрузки проверочного файла.
На этом пока у меня всё,всех с праздником и до новых встреч.
Инструмент сначала показался интересным. Сегодня решил запустить на своём сайте... И сделал вывод, что как у фаззера логика конкретно хромает, поэтому и долго работает.
Вместо того, чтобы сначала выяснить какие директории существуют (как например это делает dirb), и их фаззить, он это делает вслепую, подставляя несуществующие директории без проверки, и производит в них перебор по словарю. Это только отнимает время, и засыпает ресурс кучей ненужных запросов.
Вот так он мне делал - ставил диры 123, 13, 14, 15..... и пытался там что-то обнаружить. Печалька.
попробовал, потестил, модуль portscan работает киривовато(лично у меня тестит какой-либо сайт на протяжении 2 часов, но без результатно), не знаю как отключить проверку сайта на наличие открытых портов, поможешь?
На данном сайте используются файлы cookie, чтобы персонализировать контент и сохранить Ваш вход в систему, если Вы зарегистрируетесь. Продолжая использовать этот сайт, Вы соглашаетесь на использование наших файлов cookie.







Комментарии
7