




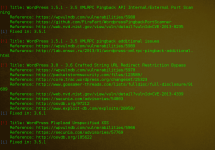
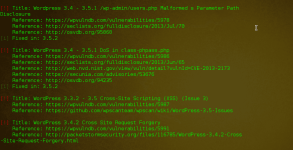
Здравствуйте! При сканировании сайта на WordPress, была выявлена версия 3.4.2, так-же две уязвимости XSS: WordPress Plupload Unspecified XSS, Cross-Site scripting XSS. Как использовать эти уязвимости для атаки на тестируемый ресурс? ( Проникновение, переправка URL, загрузка shell и тд. )
ХSS подразумевает немного иное, используется для разнообразных атак на компьютеры пользователей с целью их захвата, кражи куки (например админа данного ресурса)


Комментарии
5