



РАЗБОР
Pentest
Проблема
Аудит Windows 7 x32, Windows Server 2012
[ обложка статьи ]
Режим чтения
Доброго времени суток, для начала хотелось бы сказать, что я еще ламер.
Имеются системы Wndows 7 x32 6.1.7601, Windows Server 2012 x64 6.2.9200 (не R2), они полностью чистые никаких сервисов на них нет, нужно провести их "аудит". Я бы хотел попросить совета, какие эксплоит на них зайдут.
Пробовал EternalBlue worawit/MS17-010 , на машинах синий экран смерти (BSOD), работает как DOS, конечно, же шел не получаю. Если при на Server 2012 пробовать шелл из данного эксплоита совместно с эксплоитом под Windows Server2012 (worawit/MS17-010), то скрипт ругается, что шелл слишком большой...
Пробовал Armitag, все атаки, что он предлагал не зашли.
В частности меня интересует именно Server 2012, по windows 7 и так достаточно информации в инете, так как я еще зеленые буду рад любой помощи, заранее спасибо, за внимание!
P.S. На данном форуме я совсем недавно, и это самый адекватный форум из всех, что пробовал в рунете, спасибо за это админам и участникам.
AI-выжимка
сгенерировано ИИ
Тезисы статьи скоро
Статья читается полностью. Тезисы со ссылками на разделы появятся позже.
Содержание
Связанное по теме
Codeby Academy
Практика и мастерство
От основ до продвинутого — программы для практиков Codeby.
Перейти к курсу →


Благодарю, буду иметь ввидуНемного подправил название темы и сделал префикс, впредь придерживайтесь похожего формата, пожалуйста.

Попробуйте внедряться в разные процессы. С оригинальным фреймворком от ShBr я тоже не редко встречал BSOD.на машинах синий экран смерти (BSOD)
Последнее время использую метасплойтовый - гораздо реже синий экран.
Помимо 17-10 в данном фреймворке есть еще масса сплойтов - тестируйте - набивайте скил.
Знания приходят с опытом.
misterch0c/shadowbroker
Exploits
- EARLYSHOVEL RedHat 7.0 - 7.1 Sendmail 8.11.x exploit
- EBBISLAND (EBBSHAVE) root RCE via RPC XDR overflow in Solaris 6, 7, 8, 9 & 10 (possibly newer) both SPARC and x86.
- ECHOWRECKER remote Samba 3.0.x Linux exploit.
- EASYBEE appears to be an MDaemon email server vulnerability
- EASYFUN EasyFun 2.2.0 Exploit for WDaemon / IIS MDaemon/WorldClient pre 9.5.6
- EASYPI is an IBM Lotus Notes exploit that gets detected as Stuxnet
- EWOKFRENZY is an exploit for IBM Lotus Domino 6.5.4 & 7.0.2
- EXPLODINGCAN is an IIS 6.0 exploit that creates a remote backdoor
- ETERNALROMANCE is a SMB1 exploit over TCP port 445 which targets XP, 2003, Vista, 7, Windows 8, 2008, 2008 R2, and gives SYSTEM privileges (MS17-010)
- EDUCATEDSCHOLAR is a SMB exploit (MS09-050)
- EMERALDTHREAD is a SMB exploit for Windows XP and Server 2003 (MS10-061)
- EMPHASISMINE is a remote IMAP exploit for IBM Lotus Domino 6.6.4 to 8.5.2
- ENGLISHMANSDENTIST sets Outlook Exchange WebAccess rules to trigger executable code on the client's side to send an email to other users
- EPICHERO 0-day exploit (RCE) for Avaya Call Server
- ERRATICGOPHER is a SMBv1 exploit targeting Windows XP and Server 2003
- ETERNALSYNERGY is a SMBv3 remote code execution flaw for Windows 8 and Server 2012 SP0 (MS17-010)
- ETERNALBLUE_exploit8.py Eternalblue exploit for windows 8/2012 x64
- ETERNALBLUE is a SMBv2 exploit for Windows 7 SP1 (MS17-010)
- ETERNALCHAMPION is a SMBv1 exploit
- ESKIMOROLL is a Kerberos exploit targeting 2000, 2003, 2008 and 2008 R2 domain controllers
- ESTEEMAUDIT is an RDP exploit and backdoor for Windows Server 2003
- ECLIPSEDWING is an RCE exploit for the Server service in Windows Server 2008 and later (MS08-067)
- ETRE is an exploit for IMail 8.10 to 8.22
- ETCETERABLUE is an exploit for IMail 7.04 to 8.05
- FUZZBUNCH is an exploit framework, similar to MetaSploit
- ODDJOB is an implant builder and C&C server that can deliver exploits for Windows 2000 and later, also not detected by any AV vendors
- EXPIREDPAYCHECK IIS6 exploit
- EAGERLEVER NBT/SMB exploit for Windows NT4.0, 2000, XP SP1 & SP2, 2003 SP1 & Base Release
- EASYFUN WordClient / IIS6.0 exploit
- ESSAYKEYNOTE
- EVADEFRED
Последнее редактирование:

Доброго времени суток, для начала хотелось бы сказать, что я еще ламер.
Имеются системы Wndows 7 x32 6.1.7601, Windows Server 2012 x64 6.2.9200 (не R2), они полностью чистые никаких сервисов на них нет, нужно провести их "аудит". Я бы хотел попросить совета, какие эксплоит на них зайдут.
Пробовал EternalBlue worawit/MS17-010 , на машинах синий экран смерти (BSOD), работает как DOS, конечно, же шел не получаю. Если при на Server 2012 пробовать шелл из данного эксплоита совместно с эксплоитом под Windows Server2012 (worawit/MS17-010), то скрипт ругается, что шелл слишком большой...
Пробовал Armitag, все атаки, что он предлагал не зашли.
В частности меня интересует именно Server 2012, по windows 7 и так достаточно информации в инете, так как я еще зеленые буду рад любой помощи, заранее спасибо, за внимание!
P.S. На данном форуме я совсем недавно, и это самый адекватный форум из всех, что пробовал в рунете, спасибо за это админам и участникам.
Вы уточните вектор атаки который хотите провести
1) WEB
2) NET
3) HOST
Можно попробовать начать с этого -
rasta-mouse/Sherlock
Так же Beroot попробуйте.

Кинь ссылку)
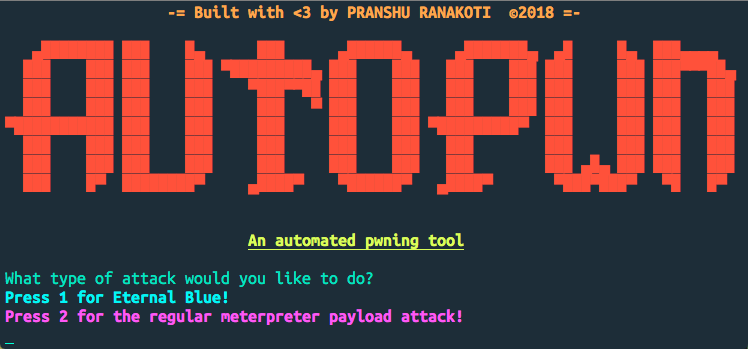
Вчера нашел и решил такой утилитой потестить печку в сети, она как раз для окон и/или ведра
rpranshu/AutopwnКинь ссылку)
Натыкался я на нее, код закрыт - не очень приятно. Я бы без sandbox анализа не юзал бы такое. И не очень понятно на кой черт он ngrok Тащит, очень очень подозрительно.
Автор конечно говорит что -
Please note that ngrok is not not a necessity and is required only for performing over the internet (WAN) attack!
Но учитывая количество заряженых библиотек и скриптов в гите - в общем аккуратнее юзайте такое.
Благодарствую, чем опасен ngrok?rpranshu/Autopwn
Натыкался я на нее, код закрыт - не очень приятно. Я бы без sandbox анализа не юзал бы такое. И не очень понятно на кой черт он ngrok Тащит, очень очень подозрительно.
Автор конечно говорит что -
Please note that ngrok is not not a necessity and is required only for performing over the internet (WAN) attack!
Но учитывая количество заряженых библиотек и скриптов в гите - в общем аккуратнее юзайте такое.
Сам по себе ни чем, просто юзают его для туннелирования, просто не понятно к чему оно тут было задумано. Ну как бы понятно, но код закрыт хрен разберешь.Благодарствую, чем опасен ngrok?
я в последнее время выбираю explorer.exe,в BSOD перестало падать. ETERNALROMANCE требует учётных данных (
Машины доменные ? В домене обычно много всего интересного,не обязательно ломится в лоб,можно подобраться с другой стороны ) Так же,если вы уже в этой сети,можно воспользоваться intercepter,мне нравится этот инструмент своей простотой и эффективность
Машины доменные ? В домене обычно много всего интересного,не обязательно ломится в лоб,можно подобраться с другой стороны ) Так же,если вы уже в этой сети,можно воспользоваться intercepter,мне нравится этот инструмент своей простотой и эффективность
Эти машины полностью чистые без каких либо сервисов и ими никто не пользуется (кроме меня). так что увы это не поможет ничем(я в последнее время выбираю explorer.exe,в BSOD перестало падать. ETERNALROMANCE требует учётных данных (
Машины доменные ? В домене обычно много всего интересного,не обязательно ломится в лоб,можно подобраться с другой стороны ) Так же,если вы уже в этой сети,можно воспользоваться intercepter,мне нравится этот инструмент своей простотой и эффективность
Уважаемый, вы для начала:Эти машины полностью чистые без каких либо сервисов и ими никто не пользуется (кроме меня). так что увы это не поможет ничем(
1) Разберитесь в типологии атак
2) После этого, выберите модель угрозы которую хотите проверить.
3) В соответствии с моделью подберите соответствующий exploit который подходит для вашего вектора
4) Промоделируйте атаку
А то, подберите мне рабочий эксплойт я ниче не знаю. - Вы уж меня простите, но постановка задачи прямо скажем никакая.
Правильная постановка задачи(пример):
Дано - Windows server 2012 установлен с GUI, выполнена первичная настройка, апдейты не установлены, поднятые сервисы - стандартный сервер без ролей, AV и IDS\IPS - отсутствуют
Задача - Проверить возможность повышения привилегий по средствам exploitа . Вектор атаки- локальный . В модель атаки должна входить возможность обратного коннекта для подгрузки exploit.
Отвечает ДРУЗЬ -
Для вашей задачи, используйте к примеру стандартный шелл meterpreter из состава metasploit, после чего используйте exploit - MS16-032
Бгодарю за помощь,А то, подберите мне рабочий эксплойт я ниче не знаю. - Вы уж меня простите, но постановка задачи прямо скажем никакая.
Цель - получить удаленный доступ, DOS.
Дано - атакуемые и атакующая(kali) машины в одной локальной сети.
Атакуемая - Windows Server 2012 x64 6.2.9200 (не R2) с GUI, проведена только установка ОС, никакие сервисы не подняты (только те, что по умолчанию), апдейты не ставились.
MS17-010 для такого подойдет, BSOD в вашем случае понятен, ну так вы чтоб получить шелл на RCE делайте reflect inject в системную dll после ребута получите шелл . Или в конце концов подмените.Бгодарю за помощь,
Цель - получить удаленный доступ, DOS.
Дано - атакуемые и атакующая(kali) машины в одной локальной сети.
Атакуемая - Windows Server 2012 x64 6.2.9200 (не R2) с GUI, проведена только установка ОС, никакие сервисы не подняты (только те, что по умолчанию), апдейты не ставились.
Что еще подойдет - MS15-067 если конкретно нужен DOS то от объекта в 15-030
Я бы еще MS16-059(не dos) взял бы, а уж дальше можно хоть куда выходить
А можно узнать для чего вам DOS?
Можно поподробнее, пожалуйстаMS17-010 для такого подойдет, BSOD в вашем случае понятен, ну так вы чтоб получить шелл на RCE делайте reflect inject в системную dll после ребута получите шелл . Или в конце концов подмените.
на счет ms17-010 я создал отдельную тему, предлогю продолжить ее обсуждение там, так актуальнее
сугубо в образовательных целяхА можно узнать для чего вам DOS?
Насчет reflect injection средствами m17_010 я бы тоже хотел почитать.MS17-010 для такого подойдет, BSOD в вашем случае понятен, ну так вы чтоб получить шелл на RCE делайте reflect inject в системную dll после ребута получите шелл . Или в конце концов подмените.
Что еще подойдет - MS15-067 если конкретно нужен DOS то от объекта в 15-030
Я бы еще MS16-059(не dos) взял бы, а уж дальше можно хоть куда выходить
А можно узнать для чего вам DOS?
DOUBLEPULSAR Usermode Analysis: Generic Reflective DLL Loader | Countercept
Ну тогда рекомендую господа ознакомиться.
Ну тогда рекомендую господа ознакомиться.
Без wine нету пока что (вроде), есть относительно новый експлоит который использует уязвимости EternalSynergy / EternalRomance / EternalChampion:Пользуясь моментом, хочу задать вопрос: почему в metasploit не добавлен eternalblue для x32, а только для x64? Он же вроде есть?
P.S есть ли сторонние реализации под metasploit, конечно не те, что тянут wine.
use exploit/windows/smb/ms17_010_psexec он универсальный под х86/х64, больше инфы здесь: https://github.com/rapid7/metasploit-framework/pull/9473
Поиск в обсуждении
Продолжить чтение
Следующий разбор
VAPT vs пентест: в чём разница и когда компании нужен каждый из подходов
Ещё по теме
4 СтатьяПовышение привилегий Windows: эксплуатация мисконфигураций, токенов и обход UAC на практике
Sergei webware·21.04.2026·Этичный хакинг и тестирование на проникновение
2
3 тыс.
22.05.2026
 СтатьяСетевая разведка и сканирование портов: практическое руководство по nmap и masscan
Сергей Попов·11.04.2026·Этичный хакинг и тестирование на проникновение
1
3 тыс.
12.04.2026
СтатьяСетевая разведка из Linux: nmap, masscan, netcat и tcpdump — практические сценарии для пентеста
Сергей Попов·10.04.2026·Этичный хакинг и тестирование на проникновение
0
4 тыс.
10.04.2026
СтатьяАтаки на сетевые протоколы при пентесте: эксплуатация SMB, FTP, SNMP и SMTP
Сергей Попов·18.05.2026·Сетевая безопасность и беспроводные атаки
4
3 тыс.
21.07.2026
Комментарии
28