Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.
Вы используете устаревший браузер. Этот и другие сайты могут отображаться в нём неправильно. Необходимо обновить браузер или попробовать использовать другой.
Доброго времени суток, друзья и администрация Codeby!
Недавно наткнулся на статью с использованием waidps и мне эта тема показалось очень интересной. Разработчики утверждают, что с помощью этой утилиты можно не только собрать информацию о чужой AP, но и защитить свою в случае проникновения/атаки/брутфорса и т.д.
Ну что ж, теперь самое интересное, по моему скромному мнению, для всех, а именно - установка и использование:
Чтобы установить программу нужны:
Права супер пользователя (root)
Беспроводной интерфейс, совместимый с мониторингом и инъекциями
Python 2.7
Aircrack-NG suite
TShark (Wireshark)
TCPDump
Mergecap
И само сабой терминал
Специально для Вас в конце будут команды по установке этих зависимостей (для apt и pacman), если Вы не используете Kali Linux и подобные им.
В Kali Linux и Backtrack всё это есть по умолчанию и тогда, что Вам нужно в таком случае это:
Bash:
git clone https://github.com/SYWorks/waidps
cd waidps
[sudo/su] chmod +x waidps.py
Теперь в Ваших руках есть инструмент "огромной" мощи, а значит мы приступаем к следующему шагу.
Запуск осуществляется командой: [sudo/su] python waidps.py
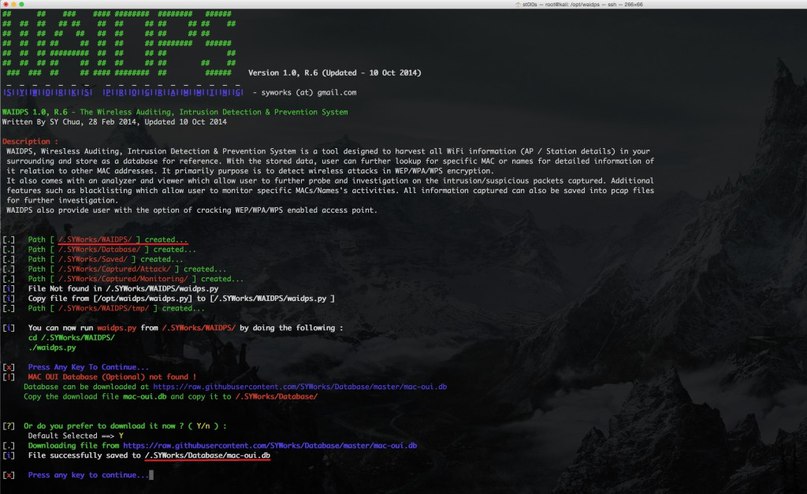
И после проделанной работы мы попадаем в меню программы. Она начинает скачивание баз данных для работы.
Чтобы попасть в меню управления достаточно нажать клавишу Enter.
В первую очередь интересуют настройки утилиты, здесь можно выбрать регион, выставить время обновления вывода на экран, включить звук при обнаружение атаки, подключить словарь для брута хэндшейка.
Здесь есть ещё куча чего, однако я думаю, что заинтересовал Вас и Вы уже бежите скачивать эту утилиту.
Обещанный код по установке:
A: Потому что во-первых: я ещё учусь правильно писать статьи; во-вторых: обзор всей утилиты займёт кучу времени, из-за чего статья станет, если так можно выразиться, "тяжёлой".
Q: А где же обзор действий этой утилиты?
A: Как я уже говорил раньше: утилита имеет довольно объёмный функционал, поэтому всё не уместить, а также на YouTube есть много роликов по использованию этой утилиты, в особенности от самих же разработчиков, которые, я думаю, лучше справятся с этой задачей.
Неплохо. Так и проголосовал. Оформление хорошее.
Но просто ознакомительная получается статья.
Советую изучить инструмент подробнее.
И написать по этой теме продолжение.
Доброго времени суток, друзья и администрация Codeby!
Недавно наткнулся на статью с использованием waidps и мне эта тема показалось очень интересной. Разработчики утверждают, что с помощью этой утилиты можно не только собрать информацию о чужой AP, но и защитить свою в случае проникновения/атаки/брутфорса и т.д.
Ну что ж, теперь самое интересное, по моему скромному мнению, для всех, а именно - установка и использование:
Чтобы установить программу нужны:
Права супер пользователя (root)
Беспроводной интерфейс, совместимый с мониторингом и инъекциями
Python 2.7
Aircrack-NG suite
TShark (Wireshark)
TCPDump
Mergecap
И само сабой терминал
Специально для Вас в конце будут команды по установке этих зависимостей (для apt и pacman), если Вы не используете Kali Linux и подобные им.
В Kali Linux и Backtrack всё это есть по умолчанию и тогда, что Вам нужно в таком случае это:
Bash:
git clone https://github.com/SYWorks/waidps
cd waidps
[sudo/su] chmod +x waidps.py
Теперь в Ваших руках есть инструмент "огромной" мощи, а значит мы приступаем к следующему шагу.
Запуск осуществляется командой: [sudo/su] python waidps.py
И после проделанной работы мы попадаем в меню программы. Она начинает скачивание баз данных для работы.
Чтобы попасть в меню управления достаточно нажать клавишу Enter.
В первую очередь интересуют настройки утилиты, здесь можно выбрать регион, выставить время обновления вывода на экран, включить звук при обнаружение атаки, подключить словарь для брута хэндшейка.
Здесь есть ещё куча чего, однако я думаю, что заинтересовал Вас и Вы уже бежите скачивать эту утилиту.
Обещанный код по установке:
A: Потому что во-первых: я ещё учусь правильно писать статьи; во-вторых: обзор всей утилиты займёт кучу времени, из-за чего статья станет, если так можно выразиться, "тяжёлой".
Q: А где же обзор действий этой утилиты?
A: Как я уже говорил раньше: утилита имеет довольно объёмный функционал, поэтому всё не уместить, а также на YouTube есть много роликов по использованию этой утилиты, в особенности от самих же разработчиков, которые, я думаю, лучше справятся с этой задачей.
Очень интересует лично Ваш опыт использования. Какие возможности используете? Какие результаты?
Запускал эту вещичку, видно, что она что-то ловит, что-то анализирует... Но, например, атаку с deauth программа полностью проигнорировала.
Наверняка, я что-то не так опять сделал...
А вообще идея очень хорошая. Планирую посадить waidps + какой-нибудь ID/PS сенсор на raspberry.
Еще встречался инструмент nzyme. Он работает в связке с SIEM. Не доводилось попробовать?
Доброго времени суток, друзья и администрация Codeby!
Недавно наткнулся на статью с использованием waidps и мне эта тема показалось очень интересной. Разработчики утверждают, что с помощью этой утилиты можно не только собрать информацию о чужой AP, но и защитить свою в случае проникновения/атаки/брутфорса и т.д.
Ну что ж, теперь самое интересное, по моему скромному мнению, для всех, а именно - установка и использование:
Чтобы установить программу нужны:
Права супер пользователя (root)
Беспроводной интерфейс, совместимый с мониторингом и инъекциями
Python 2.7
Aircrack-NG suite
TShark (Wireshark)
TCPDump
Mergecap
И само сабой терминал
Специально для Вас в конце будут команды по установке этих зависимостей (для apt и pacman), если Вы не используете Kali Linux и подобные им.
В Kali Linux и Backtrack всё это есть по умолчанию и тогда, что Вам нужно в таком случае это:
Bash:
git clone https://github.com/SYWorks/waidps
cd waidps
[sudo/su] chmod +x waidps.py
Теперь в Ваших руках есть инструмент "огромной" мощи, а значит мы приступаем к следующему шагу.
Запуск осуществляется командой: [sudo/su] python waidps.py
И после проделанной работы мы попадаем в меню программы. Она начинает скачивание баз данных для работы.
Чтобы попасть в меню управления достаточно нажать клавишу Enter.
В первую очередь интересуют настройки утилиты, здесь можно выбрать регион, выставить время обновления вывода на экран, включить звук при обнаружение атаки, подключить словарь для брута хэндшейка.
Здесь есть ещё куча чего, однако я думаю, что заинтересовал Вас и Вы уже бежите скачивать эту утилиту.
Обещанный код по установке:
A: Потому что во-первых: я ещё учусь правильно писать статьи; во-вторых: обзор всей утилиты займёт кучу времени, из-за чего статья станет, если так можно выразиться, "тяжёлой".
Q: А где же обзор действий этой утилиты?
A: Как я уже говорил раньше: утилита имеет довольно объёмный функционал, поэтому всё не уместить, а также на YouTube есть много роликов по использованию этой утилиты, в особенности от самих же разработчиков, которые, я думаю, лучше справятся с этой задачей.
Скрины действительно не мои, они были опубликованы на сайте разработчика этой вещицы, а вот статья была написана саморучно, есть блок в начале про зависимости; да, его я взял с сайта разработчика и перевёл.
Очень интересует лично Ваш опыт использования. Какие возможности используете? Какие результаты?
Запускал эту вещичку, видно, что она что-то ловит, что-то анализирует... Но, например, атаку с deauth программа полностью проигнорировала.
Наверняка, я что-то не так опять сделал...
А вообще идея очень хорошая. Планирую посадить waidps + какой-нибудь ID/PS сенсор на raspberry.
Еще встречался инструмент nzyme. Он работает в связке с SIEM. Не доводилось попробовать?
Пробовать не доводилось. Тоже собираюсь скоро покупать Rasberri Pi 3 Revision/Model B, о которой в последующих статьях будет идти речь. Сейчас не могу сказать сколько точно пользовался waidps, день примерно. Есть огрехи, конечно, не без них как говорится, к сожалению, не успел попробовать весь функционал, т.к. нет возможности по причине здоровья, но, думаю, скоро выйдет и вторая часть, как раньше уже и просили.
Скрины действительно не мои, они были опубликованы на сайте разработчика этой вещицы, а вот статья была написана саморучно, есть блок в начале про зависимости; да, его я взял с сайта разработчика и перевёл.
В первую очередь интересуют настройки утилиты, здесь можно выбрать регион, выставить время обновления вывода на экран, включить звук при обнаружение атаки, подключить словарь для брута хэндшейка.
Здесь есть ещё куча чего, однако я думаю, что заинтересовал Вас и Вы уже бежите скачивать эту утилиту.
Обещанный код по установке:
Интересный Вы человек. Я даже не знаю у кого "скопировал". Признаюсь, код был скопирован из терминала. Иногда так бывает, что люди пишут одинаковые мысли, но не надо считать это CopyPast'ой, потому что Вам показался одинаковый смысл в предложениях.
Интересный Вы человек. Я даже не знаю у кого "скопировал". Признаюсь, код был скопирован из терминала. Иногда так бывает, что люди пишут одинаковые мысли, но не надо считать это CopyPast'ой, потому что Вам показался одинаковый смысл в предложениях.
На данном сайте используются файлы cookie, чтобы персонализировать контент и сохранить Ваш вход в систему, если Вы зарегистрируетесь. Продолжая использовать этот сайт, Вы соглашаетесь на использование наших файлов cookie.







Комментарии
8