



Автор вопроса
Codeby Academy
Практика и мастерство
От основ до продвинутого — программы для практиков Codeby.
К курсу →
Автор вопроса

Читай доку по MalleableИнтересует смена сертификата SSL, подмена заголовков http при общении бекона и сервера.
Код:
https-certificate {
    set CN       "gmail.com";
    set O        "Google GMail";
    set C        "US";
    set L        "Mountain View";
    set OU       "Google Mail";
    set ST       "CA";
    set validity "365";
}Никто тебе не будет такое палить.Так же что и как писать в самом Artifact Kit для обхода АВ.
Последнее редактирование:

Вы почти воспроизвели мой личный ответ )Читай доку по Malleable
Никто тебе не будет такое палить.

Да, профили есть на гитхабе - rsmudge/Malleable-C2-ProfilesMalleable это отдельный профиль, его нужно отдельно тянуть с гитхаба и включать вместе с тим сервером?
Дока на сайте - Malleable Command and Control Language - Cobalt Strike
То есть тупо скачать профиль и при запуске тимсервера указать его название и все? Мои биконы будут имитировать работу сайта который указан, например профиль под Амазон и другие. Так чтоль?Да, профили есть на гитхабе - rsmudge/Malleable-C2-Profiles
Дока на сайте - Malleable Command and Control Language - Cobalt Strike
Прилепил профиль, он ругается на невалидный сертификат и отправляет Malleable Command and Control Language - Cobalt Strike
сюда
Как прикрутить валидный сертификат?(
Посмотрите вы уже видео инструкции и документацию, нечего другого на эту тему не скажем.
Переведённый pdf мануал 4.0
Видео мануалы с субтитрами
Оф pdf мануал для 4.1 :
Видео мануалы с субтитрами
Оф pdf мануал для 4.1 :
Вложения
Я смотрел все эти видео, мне не понятно как я должен прикрутить сертификат.
Я скачал вот такой профиль mhaskar/MalleableC2-Profiles
при запуске он пишет ошибку SSL сертификата.
В коде есть запись
# HTTPS certficate details
https-certificate {
set keystore "";
set password "";
}
Где вообще берется SSL сертификат? Просто у регистраторов домена? Он будет нужного вида для кобальта?
первые два видео про домен фронтинг, мне до этого еще нужно дойти, пока я хочу разобраться с сертификатом SSL.Посмотрите вы уже видео инструкции и документацию, нечего другого на эту тему не скажем.
Переведённый pdf мануал 4.0
Видео мануалы с субтитрами
Оф pdf мануал для 4.1 :
Последнее редактирование:
А тебе точно нужен кобальт с такими вопросами?Где вообще берется SSL сертификат? Просто у регистраторов домена? Он будет нужного вида для кобальта?
Бесплатный серт можно получить на тех-же Let's Encrypt - Free SSL/TLS Certificates или Free SSL Certificates and SSL Tools - ZeroSSL
хочу щелкать сетки как орешки, конечно нужен.А тебе точно нужен кобальт с такими вопросами?
Бесплатный серт можно получить на тех-же Let's Encrypt - Free SSL/TLS Certificates или Free SSL Certificates and SSL Tools - ZeroSSL
ты сам прикручивал сертификат к кобальту?
Код:
keytool -keystore ./имя.store -storepass пароль -keypass пароль -genkey -keyalg RSA -keysize 2048 или 4096 -validity в днях -alias server -dname "CN=none, OU=none, O=none, L=none, S=none, C=NO"
keytool -genkey -keystore имя.jks -alias server -keyalg RSA -validity в днях -keysize 2048 или 4096
keytool -certreq -alias server -keystore имя.jks -file имя.csr
Код:
https-certificate {
    set keystore "имя.store";
    set password "пароль";
}

https-certificate {
    set C "NO";
    set CN "none";
    set L "none";
    set O "noe";
    set OU "none";
    set ST "NO";
    set validity "в днях";
}

code-signer {
    set keystore "имя.jks";
    set password "пароль";
    set alias "server";
}Пункт 11.7 В мануале 4.0 и 4.1
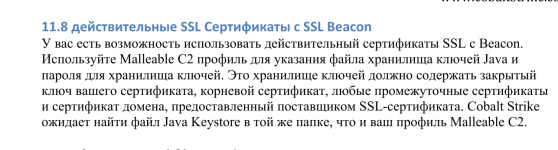 и далее.
Больше я отвечать на вопросы (ответы на которых есть в доках) уж извините не буду. Я ведь не зря просил / предлагал пройтись по всем ресурсам.
Последнее редактирование:
Не только из-за этого, но это самый палевный детект, у всех серверов обычные сертификаты и они внесены во все базы АВ. Глупо криптовать файл за сто баксов, не меняя сертификат, как делал ты.Вы узнайте для чего человеку сертификат. Человек думает что АВ палит из за сертификата)))) типо заменит сертификат и каким то образом сам пейлоад станет чистым))))
Сертификат не хранится в беконе, поэтому на детект он не может влиять.Не только из-за этого, но это самый палевный детект, у всех серверов обычные сертификаты и они внесены во все базы АВ. Глупо криптовать файл за сто баксов, не меняя сертификат, как делал ты.
Разве-что у них какой-то дофига навороченный NIDS.
До крипта: AntiScan.Me | beacon.bin | 17/26
После крипта: AntiScan.Me | Bginfo.exe | 0/26
Windows Defender на W10 H2 тоже не палит. Отстук есть.
А потом его нужно чистить с помощью Aftifact Kit, но это тебе лучше знать.
Правильно, он не в клиенте, он тянется с сервера и палится, как и метасплоитовский https митерпритер.Сертификат не хранится в беконе, поэтому на детект он не может влиять.
Разве-что у них какой-то дофига навороченный NIDS.
И как долго твой бикон живет после такого крипта?
Сертификат не хранится в беконе, поэтому на детект он не может влиять.
Разве-что у них какой-то дофига навороченный NIDS.
До крипта: AntiScan.Me | beacon.bin | 17/26
После крипта: AntiScan.Me | Bginfo.exe | 0/26
Windows Defender на W10 H2 тоже не палит. Отстук есть.
Тут нужен комплексный подход ведь.
Поменять заголовки, поменять SSL, что-то неведомое сотворить с Artifact Kit, криптануть бикона и тогда уже наверное стоит переходить с рассылкам.
Я когда криптовал бикона, он обходил АВ и запускался, но жил либо до первого действия с командным серверов либо очень недолго.
Поменять заголовки, поменять SSL, что-то неведомое сотворить с Artifact Kit, криптануть бикона и тогда уже наверное стоит переходить с рассылкам.
Я когда криптовал бикона, он обходил АВ и запускался, но жил либо до первого действия с командным серверов либо очень недолго.
Да, чистить лучше Артифактом. А уже потом накрыть криптом.А потом его нужно чистить с помощью Aftifact Kit, но это тебе лучше знать.
Не может оно палить пустой сертификат, типа того, что писали выше:Правильно, он не в клиенте, он тянется с сервера и палится, как и метасплоитовский https митерпритер.
Код:
https-certificate {
    set C "NO";
    set CN "none";
    set L "none";
    set O "noe";
    set OU "none";
    set ST "NO";
    set validity "3600";
}Достаточно, особенно если сразу свалить в другой процесс.И как долго твой бикон живет после такого крипта?
Это уже от защиты хостов зависит, скорее.Люди неделями сидят в сетке, используя CS, как им это удается? Простым криптом?
Что значит "обходя АВ вручную"? Нет, я их предварительно не отключаюИли вы что запускаете его руками, обходя АВ вручную на дедиках каких-то? И нахрена тогда он нужен? Для удобства дампа хешей для pass the hash?

Последнее редактирование:
Ещё по теме
1
Поделиться: