



РАЗБОР
Pentest
Подскажите вектор атаки по Windows 10

Режим чтения
[ обложка статьи ]
Тренируюсь проводить пентесты, давно этим не занимался, но решил вспомнить былое.
Сетка моей организации, и я сам хакаю себя.
Получен доступ в сеть по вайфаю. Найдены машины. Интересует одна, без фильтрованных портов.
Картина такая:
PORT STATE SERVICE
135/tcp open msrpc
139/tcp open netbios-ssn
445/tcp open microsoft-ds
3389/tcp open ms-wbt-server
5357/tcp open wsdapi
Я знаю что там Win10, машина рядом со мной стоит)
Подскажите, есть ли что-то попсовое из сплоитов для win10, типа bluekeep, и если нет, то что дальше посоветуете делать?
Насколько я помню по 2000 винде, были утилитки для коннекта к шарам и вытаскивание списка пользователей. Еще были варианты с перехватом NTLM хешей и брутом.
Подскажите что сейчас актуально для вин 10.
Сетка моей организации, и я сам хакаю себя.
Получен доступ в сеть по вайфаю. Найдены машины. Интересует одна, без фильтрованных портов.
Картина такая:
PORT STATE SERVICE
135/tcp open msrpc
139/tcp open netbios-ssn
445/tcp open microsoft-ds
3389/tcp open ms-wbt-server
5357/tcp open wsdapi
Я знаю что там Win10, машина рядом со мной стоит)
Подскажите, есть ли что-то попсовое из сплоитов для win10, типа bluekeep, и если нет, то что дальше посоветуете делать?
Насколько я помню по 2000 винде, были утилитки для коннекта к шарам и вытаскивание списка пользователей. Еще были варианты с перехватом NTLM хешей и брутом.
Подскажите что сейчас актуально для вин 10.
AI-выжимка
сгенерировано ИИ
Тезисы статьи скоро
Статья читается полностью. Тезисы со ссылками на разделы появятся позже.
Содержание
Связанное по теме
Codeby Academy
Практика и мастерство
От основ до продвинутого — программы для практиков Codeby.
Перейти к курсу →

не, рабочая группа. несколько тачек на винде.Сеть доменная?
спасибо посмотрел. очень интересные фишки с респондером и отравлением запросов.Можешь использовать модули auxiliary в metasploit и вынуть больше информации с этих портов.
Но зная изнутри порядок работы, спуфинг врядли может подойти, потому что юзеры не пользвются шарами. Просто работают локально и юзают браузер и серфинг.
Все еще надеюсь найти какой-нибудь RCE сплоит. Но пока что вырисовывается вектор через RDP. Он открыт на Win10, а это значит что там стоит патч на терминалый сервак для админов и он точно рабочий.
Ищу способ пробить список пользователей. Пока заинтересовал smb_lookupsid
Однако брут по rdp это долго и нет 100 гарантии.
почти уверен, что на тачке есть юзеры без пароля, но штатные политики вряд ли дадут под ними зайти.
так же включен Guest.
SMB Auxiliary Modules с гостем дадут больше инфы чем вообще без ничего? или одинаково?
Подкиньте идей.

Если конечно эта уязвимость не исправлена у них. В любом случае попробуй, может выйдетЕсли есть гость, то вроде должен подойти Bluekeep
спасибо, попробую. blukeepp вроде на 10ке не работал, читал что есть blukeep2 уже для 10ки, но в метасплоит еще не запилили, и ваще не уверен что он в паблике. Только анонсы были.Если конечно эта уязвимость не исправлена у них. В любом случае попробуй, может выйдет
Эксплоиты можешь искать тут - Offensive Security’s Exploit Database Archive там их много и каждый день что то новое и появляется тамспасибо, попробую. blukeepp вроде на 10ке не работал, читал что есть blukeep2 уже для 10ки, но в метасплоит еще не запилили, и ваще не уверен что он в паблике. Только анонсы были.
Вот еще список ресурсов по поводу уязвимостей:
Nist
cvedetails
securityfocus
cve-mitre
Exploitalert - database of exploits - наподобие exploitdb
Поиск осуществляется по ключевым словам или по CVE номерам, к которым присвоены уязвимости
Последнее редактирование:

Если ты внутри локалки и юзеры используют браузер, пробуй mitm атаки. Инжекты в траффик, подмена файлов, редиректы. Используй тот же Beef, SEtoolkit и подобные. Вектор гораздо интереснее, чем брутить RDP) Из RCE для десятки толко вот и он не под все билды + должно быть выполнено условие на хосте aka расшаренная папка с правами на чтение anonymous юзера и всё это при условии, что хост не обновлялся с начала 17-го года).
если в сете не шарят по шарам , и инвертаризация не прокатывает , то только инжектить код в веб как выше писали .
дальше фейком закинуть RAT главное что бы авер не спалил . и если юзера сидят под админом то можно и батники создающие пользователей с заданным паролем .
а брутить можно и SMB , кстати быстрее чем RDP.
кстати можно соснифать пароль от почты , и от доверенного пользователя отослать письмо с атачем (если есть корпоративная почта) .
в этом плане рабочая группа намного безопаснее чем домен , ибо там если сервер хакнут то вся сеть уплывает (да даже если и не сервер).
дальше фейком закинуть RAT главное что бы авер не спалил . и если юзера сидят под админом то можно и батники создающие пользователей с заданным паролем .
а брутить можно и SMB , кстати быстрее чем RDP.
кстати можно соснифать пароль от почты , и от доверенного пользователя отослать письмо с атачем (если есть корпоративная почта) .
в этом плане рабочая группа намного безопаснее чем домен , ибо там если сервер хакнут то вся сеть уплывает (да даже если и не сервер).

если винда не обнавлялась то
use exploit/windows/smb/psexec
насколько я помню там нужен USER, попробовать узнать его можно так
если не получится нужно пробовать узнавать другими утилитами, погуглить или
можно встать между юзерами и роутером, и провести иньекцию в скачиваемый файл (как вариант)
я у себя на работе все компы вздрючил, так как давно не обновлялись ПО
use exploit/windows/smb/psexec
насколько я помню там нужен USER, попробовать узнать его можно так
Код:
root@kali:~# rpcclient -U "" -N 192.168.xxx.xxx
rpcclient$> enumdomusers
Код:
nmap -v --script=smb-enum-users -p445 192.168.xxx.xxx -Pnможно встать между юзерами и роутером, и провести иньекцию в скачиваемый файл (как вариант)
я у себя на работе все компы вздрючил, так как давно не обновлялись ПО
апдейт.
Прошел кучу возни с настройкой кали под себя и плясок с бубнами вокруг адаптеров и драйверов. С 5-го раза кали прижился на флешке.
По предыдущим шагам:
Поюзал я все enum под винду в метасплоите, ничего интересного не нашел. Вообще глушняк. На большинстве винд активирован фаервол и все сканы в обломе. Если честно, я приятно удивлен таким положением дел на стоковой винде. Во времена 7ки и ХР было все гораздо хуже с безопасностью. Хотя бы список юзеров и версию системы я бы точно взял, а тут полный остос.
Пошел по пути, который советовал коллега:
И действительно, обнаружил хороший вектор.
1. Получил доступ к вайфаю. Перебрал пачку инструментов, надежды были на Fluxion, но он, как и еще парочка тулзов, почему-то не запускал dhcp и при коннекте на мою АП клиент не получал айпи.
В итоге сработало решение через wifiphisher. Лендос там кондовый, конечно, тупо форма Enter wifi password и никаких проверок по хендшейку. Ну да ладно, главное сработал, потом разберемся с fluxion.
2. Чуть позже нашел еще один заход через недонастроенный контроллер с вайфаем на борту. Теперь у меня есть рут на arm-линукс-машине. Но он в другой подсети. Отложил его пока.
3. Пошел в arp и sniff. На удивление у меня не взлетел ettercap. Просто ничего не показывает, зато открыл для себя bettercap. Офигенная штука, изящная, быстрая, со скриптами. Кайф короче.
Быстро обнаружил в сети веб сервис мониторинга без ssl. Все юзеры там постоянно сидят и работают. Получил логин и пасс.
4. Замутил arp-poison и воткнул инжект Beef. И еще раз офигел уже от этого инструмента Поигрался с ним и почитал инет, мне понравилась фишка с социальной инженерией, тупо накладка на сайт с запросом пароля или ссылкой на скачивание. Там есть hta shell и уведомления Хрома об обновке плагинов.
При запуске таска на внедрение hta ничего не происходит. При запуске уведомления для обновки плагина можно вставить свой бинарник.
Хрен с ним с hta, я так понял он хорошо работает только с IE, а у меня все клиенты на Хроме сидят.
Подумал что дело в шляпе, возьму бэкшелл на ps и все. Но не тут то было, шелл палит windows defender.
попробовал сгенерить unicorn - все равно палево. Вот здесь я пока и застрял.
Подскажите что сейчас актуально для генерации fud reverseshell'а ? Думал что повершелловские обфусцированные скрипты это панацея, но обломался. Тема умерла или нужно хитрее делать?
Видел shelter, видел empire. Но пока не пробовал.
Мне бы в и идеале получить meterpreter сессию чтобы можно было, кроме всего прочего, делать скриншоты текущего юзера.
Прошел кучу возни с настройкой кали под себя и плясок с бубнами вокруг адаптеров и драйверов. С 5-го раза кали прижился на флешке.
По предыдущим шагам:
Поюзал я все enum под винду в метасплоите, ничего интересного не нашел. Вообще глушняк. На большинстве винд активирован фаервол и все сканы в обломе. Если честно, я приятно удивлен таким положением дел на стоковой винде. Во времена 7ки и ХР было все гораздо хуже с безопасностью. Хотя бы список юзеров и версию системы я бы точно взял, а тут полный остос.
Пошел по пути, который советовал коллега:
Если ты внутри локалки и юзеры используют браузер, пробуй mitm атаки. Инжекты в траффик, подмена файлов, редиректы. Используй тот же Beef, SEtoolkit и подобные. Вектор гораздо интереснее, чем брутить RDP)
И действительно, обнаружил хороший вектор.
1. Получил доступ к вайфаю. Перебрал пачку инструментов, надежды были на Fluxion, но он, как и еще парочка тулзов, почему-то не запускал dhcp и при коннекте на мою АП клиент не получал айпи.
В итоге сработало решение через wifiphisher. Лендос там кондовый, конечно, тупо форма Enter wifi password и никаких проверок по хендшейку. Ну да ладно, главное сработал, потом разберемся с fluxion.
2. Чуть позже нашел еще один заход через недонастроенный контроллер с вайфаем на борту. Теперь у меня есть рут на arm-линукс-машине. Но он в другой подсети. Отложил его пока.
3. Пошел в arp и sniff. На удивление у меня не взлетел ettercap. Просто ничего не показывает, зато открыл для себя bettercap. Офигенная штука, изящная, быстрая, со скриптами. Кайф короче.
Быстро обнаружил в сети веб сервис мониторинга без ssl. Все юзеры там постоянно сидят и работают. Получил логин и пасс.
4. Замутил arp-poison и воткнул инжект Beef. И еще раз офигел уже от этого инструмента
Поигрался с ним и почитал инет, мне понравилась фишка с социальной инженерией, тупо накладка на сайт с запросом пароля или ссылкой на скачивание. Там есть hta shell и уведомления Хрома об обновке плагинов.При запуске таска на внедрение hta ничего не происходит. При запуске уведомления для обновки плагина можно вставить свой бинарник.
Хрен с ним с hta, я так понял он хорошо работает только с IE, а у меня все клиенты на Хроме сидят.
Подумал что дело в шляпе, возьму бэкшелл на ps и все. Но не тут то было, шелл палит windows defender.
попробовал сгенерить unicorn - все равно палево. Вот здесь я пока и застрял.
Подскажите что сейчас актуально для генерации fud reverseshell'а ? Думал что повершелловские обфусцированные скрипты это панацея, но обломался. Тема умерла или нужно хитрее делать?
Видел shelter, видел empire. Но пока не пробовал.
Мне бы в и идеале получить meterpreter сессию чтобы можно было, кроме всего прочего, делать скриншоты текущего юзера.
Столкнулся с тем, что на этапе доставки stager'а клиенту, происходит запал антивирем.
Ситуация классическая. Именно тут пентестер вступает в борьбу с АВ индустрией.
Для блек-темы, эта стадия вообще не является проблемой. У ребят из блека свой софт и крипт сервис. Просто делают свой rat fud и привет.
Уверен, что у профи пентестеров ровно такой же подход
Что же делать тем, кто не блек и не профи. Вот тут начинаются пляски с бубнами.
Все модные фреймворки типа empire, unicorn, veil все они старые и давно паляться ав. Более того, вся паблик индустрия софта отстает от приватной малварной индустрии лет на 5(цитата из аналитики).
В моем случае необходим обход windows defender.
В 5 версии метасплоита есть модуль обхода вин дефендера, который, конечно же, не работает
Почему же он не работает? Вот этот человек разобрался:
Да, можно поставить задержку, можно модифицировать исходник обхода, но!
Абсолютно не факт, что это заработает
Так, же, очень вероятно, что и этот способ уже известен дефендору и он не сработает.
В итоге, я потрачу кучу времени, учитывая что я не реверсер, и, с большой вероятностью не получу рабочего варианта.
Самое прекрасное, что появилось в хакинге в эру Кали и метасплоита - это огромное количество различных фреймворков для работы с пайлоадами и шеллкодами.
А так же систематизация техник проникновения и инструмениарий для этих техник.
Раньше был только си и асм и вперед.
Это означвет, что у пентестеров появилась возможность на достаточно низком уровне крафтить свой стэйджер для обхода АВ.
Чтобы сбить ав нужно изменить сигнатуру и поведения софта.
Используя инструменты типа msfvenom, veil и прочие, стало возможным как в лего конструкторе, брать различные детали, видоизменять их на каждом уровне и собирать итоговый инструмент, который не палиться ав.
Можно подбирать любой шеллкод или писать самому, можно выбирать метод инжекта и можно выбирать средство инжекта.
И все это можно делать различными инструментами.
Вот отличная статья на тему обхода ав через модификации шеллкодов:
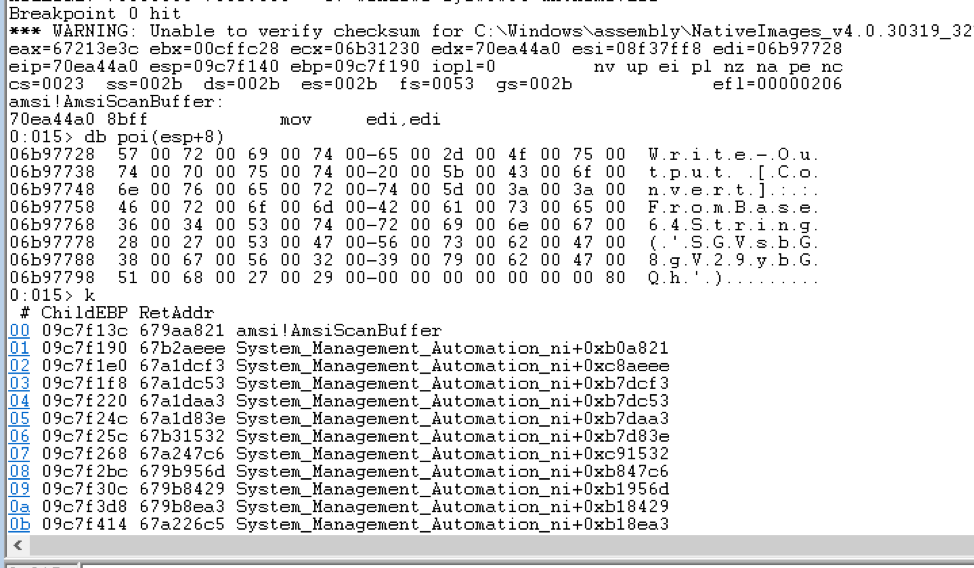
Тут о том как генерить пэйлоады в msfvenom MSFvenom | Offensive Security
А вот отличная статья с практической частью. Именна она помогла мне сдвинуться с мертвой точки. Я получил fud stager с reverse tcp psh:
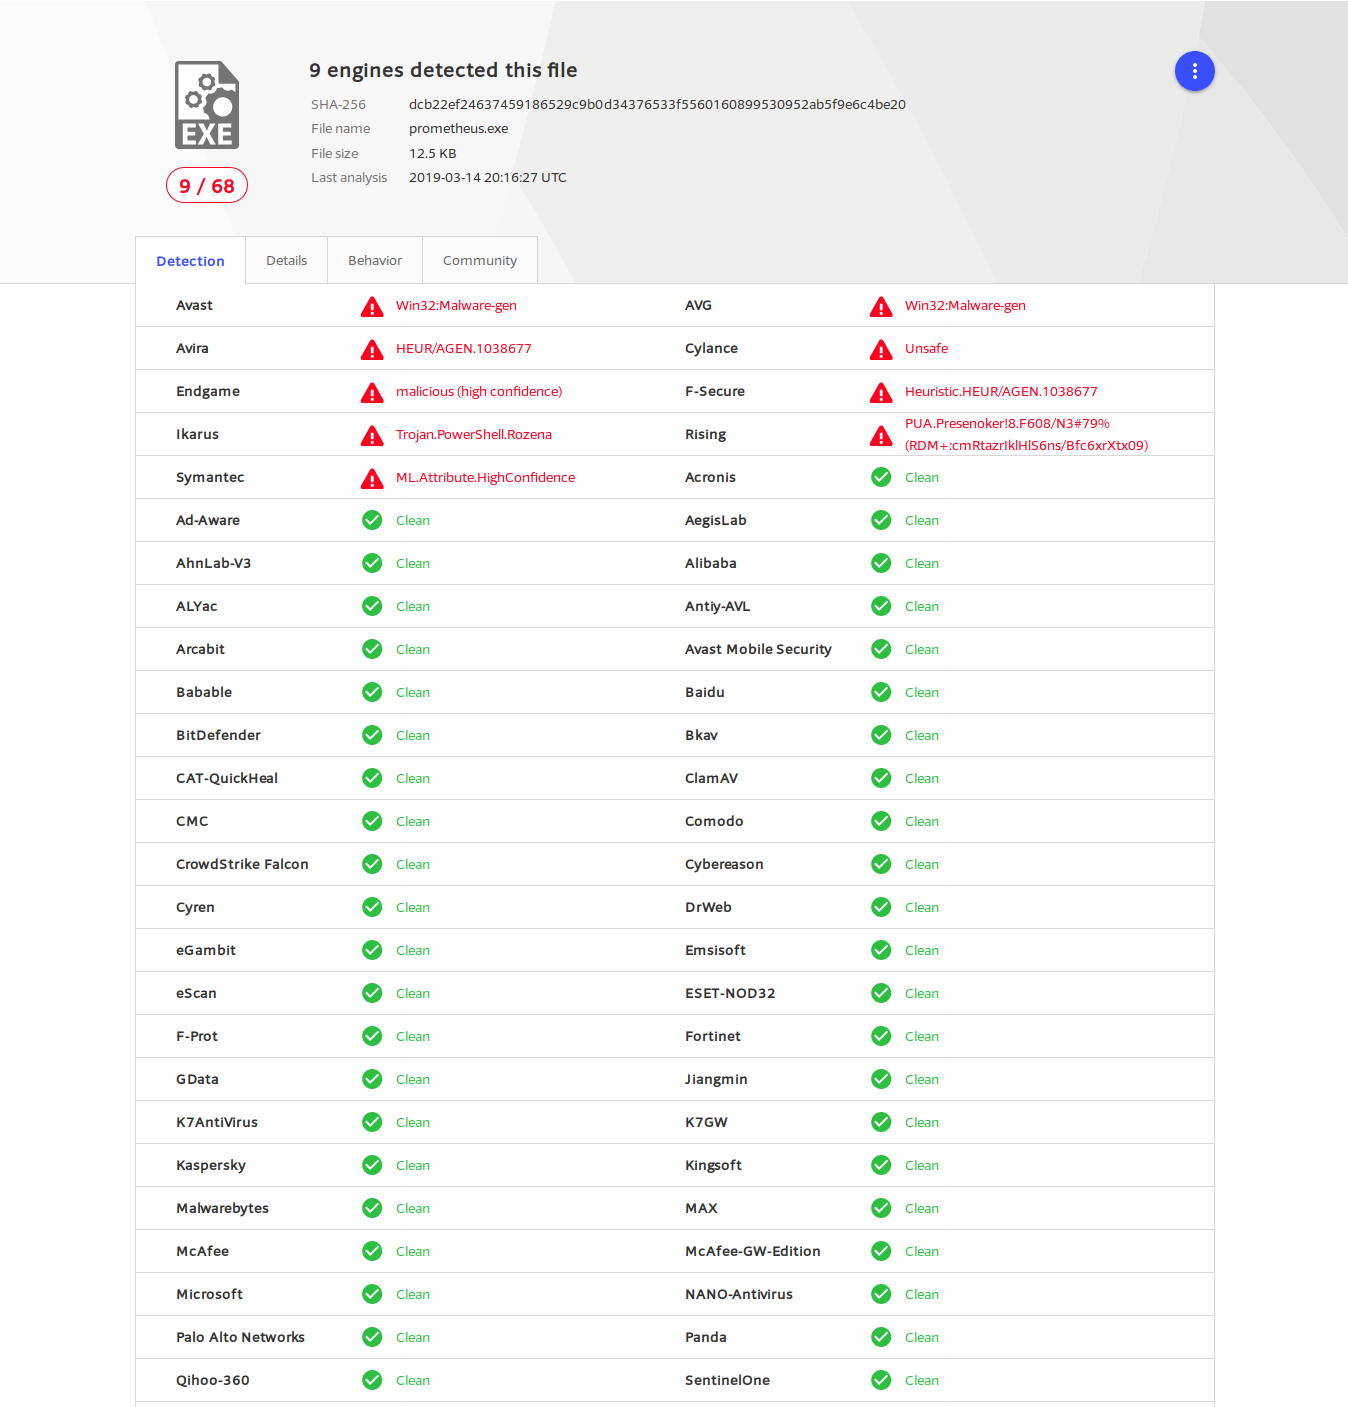
 www.hackingloops.com
Это уже отлично, однако, я хотел именно meterpreter сессию. Теперь есть два пути, работать с тем что есть либо дрочиться с криптованием шеллкода meterpreter.
Ситуация классическая. Именно тут пентестер вступает в борьбу с АВ индустрией.
Для блек-темы, эта стадия вообще не является проблемой. У ребят из блека свой софт и крипт сервис. Просто делают свой rat fud и привет.
Уверен, что у профи пентестеров ровно такой же подход
Что же делать тем, кто не блек и не профи. Вот тут начинаются пляски с бубнами.
Все модные фреймворки типа empire, unicorn, veil все они старые и давно паляться ав. Более того, вся паблик индустрия софта отстает от приватной малварной индустрии лет на 5(цитата из аналитики).
В моем случае необходим обход windows defender.
В 5 версии метасплоита есть модуль обхода вин дефендера, который, конечно же, не работает
Почему же он не работает? Вот этот человек разобрался:
Beating Windows Defender. Analysis of Metasploit’s new evasion modules.
A research on why the new defender evasion modules fail to evade
idafchev.github.io
Да, можно поставить задержку, можно модифицировать исходник обхода, но!
Абсолютно не факт, что это заработает
Так, же, очень вероятно, что и этот способ уже известен дефендору и он не сработает.
В итоге, я потрачу кучу времени, учитывая что я не реверсер, и, с большой вероятностью не получу рабочего варианта.
Самое прекрасное, что появилось в хакинге в эру Кали и метасплоита - это огромное количество различных фреймворков для работы с пайлоадами и шеллкодами.
А так же систематизация техник проникновения и инструмениарий для этих техник.
Раньше был только си и асм и вперед.
Это означвет, что у пентестеров появилась возможность на достаточно низком уровне крафтить свой стэйджер для обхода АВ.
Чтобы сбить ав нужно изменить сигнатуру и поведения софта.
Используя инструменты типа msfvenom, veil и прочие, стало возможным как в лего конструкторе, брать различные детали, видоизменять их на каждом уровне и собирать итоговый инструмент, который не палиться ав.
Можно подбирать любой шеллкод или писать самому, можно выбирать метод инжекта и можно выбирать средство инжекта.
И все это можно делать различными инструментами.
Вот отличная статья на тему обхода ав через модификации шеллкодов:
Hiding Metasploit Shellcode to Evade Windows Defender | Rapid7 Blog
If malware development is a cat-and-mouse game, then I would say that the industry creates some of the most terrifying hunters. Learn more.
blog.rapid7.com
Тут о том как генерить пэйлоады в msfvenom MSFvenom | Offensive Security
А вот отличная статья с практической частью. Именна она помогла мне сдвинуться с мертвой точки. Я получил fud stager с reverse tcp psh:
Does Veil Evasion Still Work Against Modern AntiVirus?
Bypassing antivirus solution is easy as well as difficult depending upon situation and methods you are using. Evading firewalls, Intrusion detection
www.hackingloops.com
Это уже отлично, однако, я хотел именно meterpreter сессию. Теперь есть два пути, работать с тем что есть либо дрочиться с криптованием шеллкода meterpreter.
Модель атаки получидась очень близка к вот этой Red Team Diary, Entry #3: Custom Malware Development (Establish A Shell Through the Browser)
Там автор усложнил процесс получения шелла и замаскировал его прцессом браузера. Мне это не было не нужно, однако способ доставки стэйджера и упаковка очень схожа.
Там автор усложнил процесс получения шелла и замаскировал его прцессом браузера. Мне это не было не нужно, однако способ доставки стэйджера и упаковка очень схожа.
PSh скрипты на какой стадии блокирует? Не даёт их загружать или твой реверсшелл блокирует по поведению? Мож просто нагрузку сменить и добавить пользователя в системе, а не пытатся реверсшелл выполнить? Да, такой подход не по феншую, но всё же, за неименеем других.
Ванлайнер psh делает document load другого psh с шеллкодом метерпретера и ав палит powershell.exe в момент исполнения этого скрипта
Сейчас я получаю беспалевный шелл, но пейлоад от winpayloads и дает он мне PSshell на handler winpayloads, что вообще неудобно.
Можно конечно нагрузку поменять,, но на винде стоит дефолтный фаерволл и врядли я смогу что-то сделать через psexec. Хотя можно попробовать.
Но тут дело принципа блин, я хочу метерпретер)))
Сейчас изучаю вопрос крипта метепретер шелкода и дальше лиюо попробую его запаковать в повершел либо сгенерить бинарник.
На форуме был перевод статьи как AV детектят реверсшелл и какие приёмы используются чтоб это дело обойти.Сейчас изучаю вопрос крипта метепретер шелкода и дальше лиюо попробую его запаковать в повершел либо сгенерить бинарник.
Поиск в обсуждении
Карта ветки
Продолжить чтение
Следующий разбор
Автоматизация пентест-лаборатории: Vagrant + Ansible
Комментарии
30