




И так привет колеги. Сегодня я хотел бы немного Вас ознакомить с прекрасным ,по моему скромному мнению, продуктом PowerShell Empire Framework.
PowerShell Empire Framework - это агент для пост эксплуатации windows систем,написанный полностью на павершеле (серверная часть на питона а клиентская на павершеле,по этому легко поднять серверную часть на том же Kali Linux) и имеет в себе огромный функционал. Как я заметил что помимо того , что он используется для пост эксплуатации ( повышение привилегий, закрепленния в системе) он активно так очень используется и для активного фишинга,обхода антивируса и эксплуатации уязвимостей и одна из главных фишок - отлично используется для атак на Домен Контролеры. Конечно я все это хочу вам рассказать))) но сегодня мы слегка ознакомимся с интерфейсом фреймворка и базовы самые моменты)
Вобщем поехали)
Первым делом качаем:
Запускаем

Смотрим help

Как и в любой клиент серверной программе сначала нам предстоит настроить listener(наш ip адрес и порт на котором мы будем встречать соединение с удаленной windows системы)
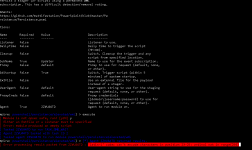
Идем в listener и смотрим командой options перечень параметров которые нам доступны для изменения:

Командой set Name можем задать имя нашему листенеру,аналогично можем указать порт и ip адрес.
Далее посмотрим какие есть векторы експлуатации клиенской части (stagers)
командой usestager и двойным нажатием клавиши tab

Как видите тут довольно таки большой выбор.Есть как dll injection,hta,Rubber Ducker,макросы и т.д.
Ну для ознакомления мы используем стейжер launcher - который создаст нам однострочную команду для powerhsell которую нужно будет запустить на стороне жертвы.

Вводим команды
Надеюсь понятно что usestager launcher - говорим какой стейжер будет юзать.
set Listener указываем на каком листенере будем встречать коннект.
execute - сгенерировать команду
На вывод получаем нашу команду:

Дальше запускаем эту команду на стороне жертвы и ловим соединение (В отличии от метасплоита там сессии называют в большинстве случаев метерпретер сессии ,а в импери (Empire) агентами)
И вот к нам прилетает агент)


Командой list agents - посмотреть список агентов
rename - можно переименовать имя агента(так по дефолту оно рандомное) - это не обизательно,больше для удобства просто.
interact - мигрировать в сессию агента (аналогично как session -i в метасплоите)
Дальше у нас открывается очень много функционала,изучаем команду help:

И еще перечень модулей можно посмотреть командой
usemodule "и нажать клавишу таб [tab]"

Так для примера возьмем модуль тролинга и выведем сообщение об ошибке с нужным нам текстом на стороне жертвы


Установка Powershell Empire на Кали Линукс
Всем спасибо)) Продолжения следует) Хех)
PowerShell Empire Framework - это агент для пост эксплуатации windows систем,написанный полностью на павершеле (серверная часть на питона а клиентская на павершеле,по этому легко поднять серверную часть на том же Kali Linux) и имеет в себе огромный функционал. Как я заметил что помимо того , что он используется для пост эксплуатации ( повышение привилегий, закрепленния в системе) он активно так очень используется и для активного фишинга,обхода антивируса и эксплуатации уязвимостей и одна из главных фишок - отлично используется для атак на Домен Контролеры. Конечно я все это хочу вам рассказать))) но сегодня мы слегка ознакомимся с интерфейсом фреймворка и базовы самые моменты)
Вобщем поехали)
Первым делом качаем:
Код:
git clone https://github.com/adaptivethreat/Empire.gitСмотрим help
Как и в любой клиент серверной программе сначала нам предстоит настроить listener(наш ip адрес и порт на котором мы будем встречать соединение с удаленной windows системы)
Идем в listener и смотрим командой options перечень параметров которые нам доступны для изменения:
Командой set Name можем задать имя нашему листенеру,аналогично можем указать порт и ip адрес.
Далее посмотрим какие есть векторы експлуатации клиенской части (stagers)
командой usestager и двойным нажатием клавиши tab
Как видите тут довольно таки большой выбор.Есть как dll injection,hta,Rubber Ducker,макросы и т.д.
Ну для ознакомления мы используем стейжер launcher - который создаст нам однострочную команду для powerhsell которую нужно будет запустить на стороне жертвы.
Вводим команды
Код:
usestager launcher
set Listener DarkNode
executeset Listener указываем на каком листенере будем встречать коннект.
execute - сгенерировать команду
На вывод получаем нашу команду:
Дальше запускаем эту команду на стороне жертвы и ловим соединение (В отличии от метасплоита там сессии называют в большинстве случаев метерпретер сессии ,а в импери (Empire) агентами)
И вот к нам прилетает агент)
Командой list agents - посмотреть список агентов
rename - можно переименовать имя агента(так по дефолту оно рандомное) - это не обизательно,больше для удобства просто.
interact - мигрировать в сессию агента (аналогично как session -i в метасплоите)
Дальше у нас открывается очень много функционала,изучаем команду help:
И еще перечень модулей можно посмотреть командой
usemodule "и нажать клавишу таб [tab]"
Так для примера возьмем модуль тролинга и выведем сообщение об ошибке с нужным нам текстом на стороне жертвы
Установка Powershell Empire на Кали Линукс
Всем спасибо)) Продолжения следует) Хех)
- AI-выжимка (тезисы)
- PowerShell Empire Framework - это агент для :: Empire — агент постэксплуатации Windows-систем: сервер на Python, клиент на PowerShell.
используется для атак на Домен Контролеры :: Помимо постэксплуатации фреймворк применяют для фишинга, обхода антивируса и атак на контроллеры домена.
git clone https://github.com/adaptivethreat/Empire.git :: Установка сводится к git clone репозитория adaptivethreat/Empire, сервер легко поднимается на Kali Linux.
настроить listener :: Первый шаг работы — настроить listener: задать свой ip и порт для приёма соединения с Windows-системы.
Далее посмотрим какие есть векторы експлуатации клиенской части :: Векторы доставки — стейджеры: dll injection, hta, Rubber Ducky, макросы; список видно через usestager + двойной Tab.
стейжер launcher - который :: Стейджер launcher генерирует однострочную PowerShell-команду: usestager launcher, set Listener DarkNode, execute — и запускаем её на жертве.
В отличии от метасплоита там сессии называют :: Сессии в Empire называются агентами: list agents показывает список, rename меняет имя, interact — аналог session -i в Metasploit.
- Домен (таксономия витрины «Разборы»)
- Pentest
Последнее редактирование:



Комментарии
93