



Автор вопроса
Codeby Academy
Практика и мастерство
От основ до продвинутого — программы для практиков Codeby.
К курсу →
Автор вопроса

Можно с помощью BurpSuite + ettercapПрочел несколько статей про атаку «человек посередине», но они все про атаки в Wi-Fi. Можно ли осуществить такую атаку по интернету, в смысле есть незащищенный адрес http (без s в конце) и мне бы хотелось перехватить или прослушать весь траффик. Буду рад любому ответу.
Перенаправить нужно будет простоПонял, спасибо. Через VPN это сработает?
вроде тогоВ смысле интерфейс на VPN?
Странно, как только выбираю в меню "Sniff, Unified sniffing..." опцию "tun0" и нажимаю на OK, программа (ettercap 0.8.2) сразу вылетает. Система Kali Linux, режим форвардинга включен. Кто-то сталкивался с такой проблемой?
Вот что он выдает:
ERROR : 9, Неправильный дескриптор файла
[/build/ettercap-W54WVV/ettercap-0.8.2/src/ec_network.c:source_init:245]
libnet_init: unknown physical layer type 0xfffe
Вот что он выдает:
ERROR : 9, Неправильный дескриптор файла
[/build/ettercap-W54WVV/ettercap-0.8.2/src/ec_network.c:source_init:245]
libnet_init: unknown physical layer type 0xfffe
Последнее редактирование:

Устройся работать админом к магистральному провайдеру - там будет видно. Наверное.Прочел несколько статей про атаку «человек посередине», но они все про атаки в Wi-Fi. Можно ли осуществить такую атаку по интернету, в смысле есть незащищенный адрес http (без s в конце) и мне бы хотелось перехватить или прослушать весь траффик. Буду рад любому ответу.
Если не хочется менять работу - я бы начал с книги по основам построения сетей.
Чтобы получить ответ нужно правильно задать вопросBurpSuite + ettercap через VPN у меня никак не запускается. какие у кого будут еще идеи?

по какому туториалу и что пытаешься получить? MITM это название атаки, которая применима для разных протоколов и по разному реализуется.BurpSuite + ettercap через VPN у меня никак не запускается. какие у кого будут еще идеи?

Не получится у тебя прослушать трафик "какого-то" сайта в интернете.
Ну вот ты сам подумай, как к этому сайту люди обращаются? ПО доменному имени, которое резолвится в IP-адрес (-а), которые весят где то на интерфейсах виртуалок в каком-нибудь Люксембурге и т. д. И как ты собрался встать между людьми в мире и этим сайтом в Люксембурге?
Человек по середине по этому так и называется.... По середине. Нужно реально встать между сайтом и всеми коннектами. Всему миру представляться сайтом, а самому сайту всем миром.
Да как бы про mitm столько написано, нарисовано, снято видосиков...
по какому туториалу и что пытаешься получить? MITM это название атаки, которая применима для разных протоколов и по разному реализуется.
да тут и без туториалов можно все это запустить. протоколы и все остальное это второстепенно, лишь бы был результат.
ettercap через vpn сразу вылетает, какая другая программа может ее заменить. interceptor-ng?
Не получится у тебя прослушать трафик "какого-то" сайта в интернете.
Ну вот ты сам подумай, как к этому сайту люди обращаются? ПО доменному имени, которое резолвится в IP-адрес (-а), которые весят где то на интерфейсах виртуалок в каком-нибудь Люксембурге и т. д. И как ты собрался встать между людьми в мире и этим сайтом в Люксембурге?
Человек по середине по этому так и называется.... По середине. Нужно реально встать между сайтом и всеми коннектами. Всему миру представляться сайтом, а самому сайту всем миром.
Да как бы про mitm столько написано, нарисовано, снято видосиков...
но ведь зачем-то люди перешли с http на https? и потом зачем написаны все эти программы? они что, пустышки? или такого вида атаки применимы только для Wi-Fi-сетей?
да тут и без туториалов можно все это запустить. протоколы и все остальное это второстепенно, лишь бы был результат.
ettercap через vpn сразу вылетает, какая другая программа может ее заменить. interceptor-ng?
но ведь зачем-то люди перешли с http на https? и потом зачем написаны все эти программы? они что, пустышки? или такого вида атаки применимы только для Wi-Fi-сетей?
Почему сразу WiFi сетей? WiFi всего лишь организация физического уровня. Нет разницы Wifi, Ethernet. Смысл в том, что ты должен иметь возможность вклиниться между отправителем (клиентом, жертвой... соседом) и конечной точкой.
Есть разные способы этого добиться, подменить ARP-на коммутаторе (опять же если ты с жертвой в одной доменной группе ..... в одной сети ..... в одной локальной сети, а лучше в одном свиче) и то вряд ли получится, защита от спуфинга уже почти в каждом свиче есть.
Можешь залезть на чердак, найти коммутатор, куда жертва подключена, и перекоммутировать через какой-нибудь одноплатник ....
Смысл всех манипуляций, заставить трафик от сервиса к жертве проходить через тебя (через твое устройство)
сделать это в сеть интернет не получится. Если ты не рулишь сетями какого-нибудь Ростелекома, где можно было бы сделать подмену и то только для сетей Ростелекома
Программы пишут, чтобы ты баловался с соседом или другими абонентами сеть, слушал их трафик .... я не знаю зачем, вообще не вижу смысла тебе использовать подобные программы, пока ты не поймешь самого смысла работы митма .... а потом потом еще почитай комментарии к ст. 272 УК России, если появится желание .... творить добро )))
да тут и без туториалов можно все это запустить. протоколы и все остальное это второстепенно, лишь бы был результат.
ettercap через vpn сразу вылетает, какая другая программа может ее заменить. interceptor-ng?
но ведь зачем-то люди перешли с http на https? и потом зачем написаны все эти программы? они что, пустышки? или такого вида атаки применимы только для Wi-Fi-сетей?
Можешь объяснить кто у тебя жертва? Она с тобой в одном широковещательном домене (одна подсеть/локальная сеть) или где-то в интернетах? Я не совсем понимаю зачем vpn.
Насчет ettercap, я последнее время предпочитаю писать свои утилиты. В arp спуфинге то надо лишь arp пакет отправить жертве. Можно на си написать, в книжке Искусство Эксплойта есть примеры, можно на питоне в книжке Python Black Hat есть примеры, можно на баше тут скриптинг со scapy. А в целом утилит с arp spoofing/poisoning по идеи должно быть вагон и тележка, это же не rocker science (на гитхабе поискать можно, там наверное зашкаливает примеров). Я лет 5 назад юзал arpspoof на ноуте, с телефона intercepter-ng + еще какую-то тулзу иногда. Но, это такая низкоуровневая и простая таска.
Последнее редактирование:

Можешь объяснить кто у тебя жертва? Она с тобой в одном широковещательном домене (одна подсеть/локальная сеть) или где-то в интернетах? Я не совсем понимаю зачем vpn.
Насчет ettercap, я последнее время предпочитаю писать свои утилиты. В arp спуфинге то надо лишь arp пакет отправить жертве. Можно на си написать, в книжке Искусство Эксплойта есть примеры, можно на питоне в книжке Python Black Hat есть примеры, можно на баше тут скриптинг со scapy. А в целом утилит с arp spoofing/poisoning по идеи должно быть вагон и тележка, это же не rocker science (на гитхабе поискать можно, там наверное зашкаливает примеров). Я лет 5 назад юзал arpspoof на ноуте, с телефона intercepter-ng + еще какую-то тулзу иногда. Но, это такая низкоуровневая и простая таска.
Да, "в интернетах" я нашел один незащищенный (http) адрес, который хотелось бы прослушать. Читал, что это вроде реализуемо через MitM-атаку, но сам никогда не пробовал и решил спросить у умных людей.
Такую атаку можно спокойно сделать с помощью bettercap, смотреть трафик можно через wireshark, через днс можно реализовать подмену трафика с https на http для этого нужно сделать чтобы ПК "думал" что обращается к роутеру.
Значит все-таки можно, хотя тут утверждалось обратное.
Вы имеете в виду ПК жертвы, да? (...для этого нужно сделать чтобы ПК "думал" что...)
Последнее редактирование:
MITM атаку провести на сервис (жертва) опубликованный где-то в интернетах невозможно, если ты не провайдер.Да, "в интернетах" я нашел один незащищенный (http) адрес, который хотелось бы прослушать. Читал, что это вроде реализуемо через MitM-атаку, но сам никогда не пробовал и решил спросить у умных людей.
MITM атаку (arp спуффинг) можно провести на жертву (например, пк/ноут соседа) если вы находитель в одной подсети (широковещательный домен). Во вложении картинка, где CDGH находятся в vlan 10 и хосты там могут друг друга спуффить, например, C может отравить arp кеш у хоста H (потому что они оба в одном vlan10), но С не может провести arp-спуффинг на ABEF, потому что они в другом vlan. Все очень просто.
Вложения
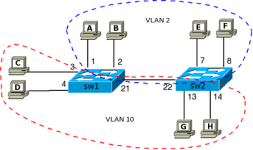
Последнее редактирование:
Ещё по теме
4 СтатьяRowhammer атака на память: от физики DRAM до root-shell через GPU - полная карта угроз 2026
Сергей Попов·22.09.2026·Hardware Hacking / Аппаратный хакинг
0
3 тыс.
22.09.2026
СтатьяCross-VM Rowhammer атака: как переворот битов в DRAM ломает изоляцию арендаторов в облаке
Сергей Попов·28.07.2026·Hardware Hacking / Аппаратный хакинг
0
2 тыс.
28.07.2026
СтатьяGPO как оружие: атака через групповые политики AD
Сергей Попов·12.10.2026·Этичный хакинг и тестирование на проникновение
0
2 тыс.
12.10.2026
СтатьяSIM swap атака и защита: детекция fraud оператора
Сергей Попов·02.09.2026·Сетевая безопасность и беспроводные атаки
0
2 тыс.
02.09.2026
Поделиться: